Résumé : Une PME peut réduire fortement les conséquences d’un rançongiciel en combinant sauvegardes isolées, authentification multifacteur, mises à jour, sensibilisation et surveillance des postes. En cas d’attaque, l’isolement rapide des équipements, la préservation des preuves et la restauration contrôlée permettent de limiter l’arrêt d’activité et les risques réglementaires.
Un seul compte compromis peut suffire à interrompre la facturation, bloquer les fichiers partagés et perturber les échanges avec les clients. Pour réduire cette exposition, commencez par un audit de cybersécurité pour PME, afin d’identifier les accès critiques, les équipements vulnérables et les sauvegardes réellement disponibles.
En France, les demandes d’assistance liées aux rançongiciels visant les professionnels ont augmenté de 7 % en 2025, après une accalmie en 2024, selon le rapport Cybermalveillance 2025. Le risque ne concerne donc pas uniquement les grands groupes. Il touche aussi les entreprises qui disposent de moins de ressources, mais dont l’activité dépend fortement de leur informatique.
Pourquoi les PME restent exposées aux rançongiciels
Pourquoi une PME intéresse-t-elle un cybercriminel ? Elle possède souvent des données utiles, des accès à des partenaires et une activité suffisamment dépendante du numérique pour subir une forte pression. Dans le même temps, elle ne dispose pas toujours d’une équipe dédiée à la sécurité, d’une supervision permanente ou d’un plan de crise testé.
Les attaquants recherchent rarement une cible parfaite. Ils exploitent plutôt une combinaison de faiblesses ordinaires, comme un mot de passe réutilisé, une messagerie mal protégée, un serveur non mis à jour ou une sauvegarde connectée en permanence. Une petite structure peut donc être ciblée par opportunité, sans campagne spécialement conçue contre elle.
Les données disponibles confirment cette exposition, sans justifier les statistiques alarmistes souvent répétées. En 2025, l’ANSSI a recensé 128 compromissions par rançongiciel portées à sa connaissance. Les TPE, PME et ETI représentaient la catégorie d’entités la plus affectée dans son panorama de la cybermenace.
Le panorama de l’ANSSI rappelle toutefois que ces chiffres ne représentent pas toutes les attaques. Ils correspondent aux incidents connus de l’Agence. Une entreprise peut ne pas signaler un incident, ne pas l’identifier immédiatement ou confondre un rançongiciel avec une panne informatique.
La maturité progresse, mais elle reste inégale. Une étude publiée en 2025 auprès de 588 entreprises françaises de moins de 250 salariés indiquait que 16 % des répondantes avaient subi un ou plusieurs incidents durant les douze mois précédents. Près de 6 TPE et PME sur 10 déclaraient encore ne pas savoir évaluer les conséquences d’une cyberattaque.
Cette difficulté explique l’intérêt d’une approche progressive. Votre objectif n’est pas de déployer tous les outils disponibles. Il consiste à protéger les comptes essentiels, limiter la propagation, restaurer les données et savoir qui prend les décisions pendant la crise.
Comment un ransomware entre dans une PME
Imaginez un lundi matin. Un salarié reçoit une fausse facture, ouvre une pièce jointe et saisit ses identifiants sur une page qui imite la messagerie de l’entreprise. Quelques heures plus tard, un attaquant utilise ce compte pour accéder à d’autres services, étudier le réseau et rechercher les sauvegardes.
Le rançongiciel peut entrer par plusieurs chemins. Le hameçonnage reste un moyen fréquent, mais il existe aussi les accès distants mal sécurisés, les vulnérabilités non corrigées, les comptes administrateurs compromis et les prestataires touchés par une attaque.
Une fois présent dans le système, le logiciel malveillant ne chiffre pas toujours immédiatement les fichiers. L’attaquant peut d’abord cartographier le réseau, rechercher les droits élevés, désactiver certaines protections et copier des données sensibles. Cette phase silencieuse augmente le risque de double extorsion, avec chiffrement et menace de divulgation.
Les accès externes méritent une attention particulière. Les services de bureau à distance, les consoles d’administration, les solutions de partage et les applications cloud doivent être protégés par une authentification multifacteur. Les comptes privilégiés doivent aussi être séparés des comptes utilisés pour la messagerie et les tâches quotidiennes.
Les postes de travail constituent un autre point de vigilance. Un antivirus ne remplace pas une protection comportementale, une gestion des correctifs et une surveillance des événements. Pour renforcer cette première ligne, nous présentons les principes utiles dans notre page consacrée à la protection des terminaux contre les ransomwares.
Enfin, la sensibilisation doit rester concrète. Vos collaborateurs doivent savoir reconnaître une demande urgente inhabituelle, vérifier une modification de coordonnées bancaires et signaler un message suspect sans craindre une sanction. Une erreur peut déclencher l’incident, mais un signalement rapide peut aussi empêcher sa propagation.
Les protections prioritaires avant l’incident
Que devez-vous sécuriser en premier lorsque le budget et le temps sont limités ? Commencez par les mesures qui réduisent simultanément la probabilité d’intrusion et l’ampleur des dommages.
- Les sauvegardes immuables doivent être séparées du réseau de production. Une copie accessible avec les mêmes comptes que les serveurs peut être chiffrée par l’attaquant.
- La règle 3, 2, 1 constitue une base pratique : trois copies, sur deux supports différents, avec une copie externalisée ou hors ligne.
- Les restaurations doivent être testées régulièrement. Une sauvegarde dont la restauration n’a jamais été vérifiée reste une hypothèse.
- La MFA doit couvrir la messagerie, les accès distants, les comptes administrateurs, les applications cloud et la plateforme de sauvegarde.
- Les mises à jour de sécurité doivent être suivies, priorisées et contrôlées sur les postes, serveurs, équipements réseau et applications exposées.
- La segmentation réseau doit limiter les communications entre les postes utilisateurs, les serveurs, les sauvegardes et les équipements invités.
La sauvegarde répond à une question simple : pourrez-vous redémarrer sans négocier avec l’attaquant ? Pour structurer cette démarche, consultez notre ressource sur la sauvegarde des données d’entreprise. Elle doit être intégrée à une stratégie globale, avec des responsabilités clairement définies.
La technologie ne suffit pas à elle seule. La sensibilisation des collaborateurs doit s’accompagner de règles compréhensibles, de simulations de phishing et d’une procédure de signalement. Les dirigeants doivent également savoir quels actifs sont critiques, quelles activités peuvent être interrompues et quel niveau de service doit être rétabli en priorité.
Évitez aussi la fausse sécurité créée par un simple inventaire d’outils. Un pare-feu mal configuré, une sauvegarde non testée ou une MFA limitée à quelques comptes ne forment pas une protection cohérente. La sécurité se mesure dans les usages réels, les contrôles réguliers et la capacité à réagir.
Que faire dans les premières heures d’une attaque
Un écran affiche une demande de rançon et plusieurs fichiers ne s’ouvrent plus. La priorité n’est pas de comprendre immédiatement toute l’attaque. Elle consiste à empêcher sa propagation et à préserver les informations nécessaires à l’analyse.
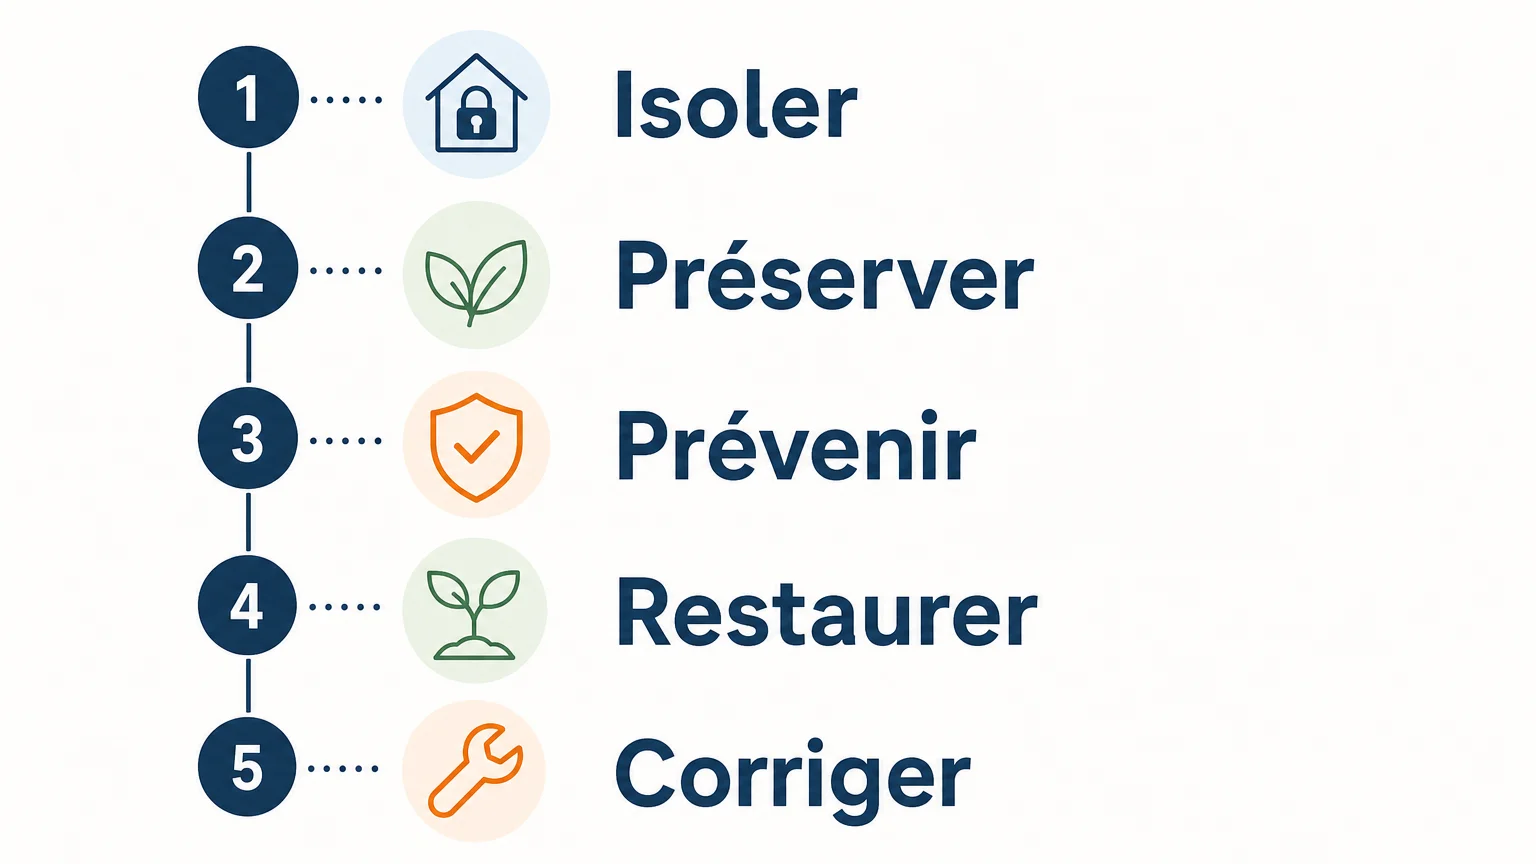
- Isoler les équipements touchés. Débranchez le câble réseau ou coupez le Wi-Fi. Déconnectez les supports de sauvegarde encore accessibles.
- Éviter les manipulations inutiles. Ne redémarrez pas les machines concernées sans conseil spécialisé. Vous pourriez perdre des éléments utiles à l’analyse.
- Préserver les preuves. Conservez le message de rançon, les courriels suspects, les journaux disponibles, les heures de découverte et les captures utiles.
- Prévenir les bons interlocuteurs. Informez votre prestataire informatique, votre assureur et les autorités compétentes. Désignez une seule personne pour coordonner la crise.
- Restaurer progressivement. Vérifiez l’origine de l’intrusion et l’intégrité des sauvegardes avant de remettre les systèmes en production.
Ne payez pas automatiquement la rançon. Le paiement ne garantit ni la récupération des données ni la suppression des copies exfiltrées. Il peut aussi compliquer la gestion juridique, assurantielle ou financière de l’incident.
La communication interne est également essentielle. Demandez aux salariés de ne pas rallumer les postes isolés, de ne pas connecter de clé USB et de ne pas modifier les fichiers concernés. Une consigne courte, diffusée rapidement, limite les gestes qui aggravent la situation.
Si des données personnelles sont concernées, vous devez analyser le risque pour les personnes et déterminer si une notification à la CNIL est nécessaire. Le RGPD prévoit une notification dans les 72 heures après la prise de connaissance d’une violation présentant un risque pour les personnes.
Organiser la reprise et respecter les obligations
Comment savoir si votre entreprise est réellement résiliente ? Vous devez pouvoir répondre à trois questions : quelles données sont prioritaires, combien de temps pouvez-vous fonctionner sans chaque service, et qui autorise la remise en production ?
Un plan de reprise formalise ces décisions avant la crise. Il précise les contacts, les rôles, les dépendances techniques, les priorités de restauration et les modalités de communication. Il doit être accessible même lorsque la messagerie et les fichiers partagés sont indisponibles.
La reprise doit commencer par un environnement propre. Changez les mots de passe sensibles depuis un poste sain, corrigez le point d’entrée, réinstallez les équipements compromis lorsque cela est nécessaire et restaurez les données par étapes. Une remise en ligne trop rapide peut permettre à l’attaquant de reprendre le contrôle.
La CNIL a reçu 6 167 notifications de violations de données en 2025. Un incident sur deux déclaré cette année-là relevait d’un piratage. En 2026, la Commission a annoncé consacrer 50 % de ses contrôles et actions répressives aux manquements liés à la cybersécurité, ce qui confirme l’importance de la gouvernance.
Ces éléments sont présentés dans le rapport annuel 2025 de la CNIL. Ils ne signifient pas qu’une PME doit gérer seule une crise complexe. Ils montrent plutôt l’intérêt d’une procédure préparée, documentée et révisée après chaque exercice ou incident.
Pour cadrer la restauration des services et les priorités métier, nous pouvons également vous aider à structurer un plan de reprise après une attaque informatique. L’objectif est de réduire l’improvisation, de clarifier les responsabilités et de rendre les décisions applicables dans un contexte de forte pression.
La prévention reste votre meilleure marge de manœuvre
Une attaque par ransomware en PME devient critique lorsque les accès sont trop larges, les sauvegardes inexploitables et les responsabilités incertaines. En 2026, une protection crédible repose sur des mesures complémentaires : MFA, mises à jour, segmentation, surveillance, sensibilisation et tests de restauration. Préparez ces actions avant l’incident, puis vérifiez régulièrement qu’elles fonctionnent réellement.
Passez à l’action avec Weba Infogérance
La préparation ne se limite pas à installer un antivirus. Elle commence par une vision claire de votre parc, de vos accès, de vos données critiques et de vos capacités de reprise. Un accompagnement adapté vous aide à prioriser les mesures utiles, selon votre activité, vos contraintes et votre niveau de maturité.
Nous pouvons vous accompagner dans l’audit, la protection des postes, la sauvegarde, la sensibilisation et la continuité d’activité. Pour échanger sur votre situation et identifier les premières actions concrètes, consultez nos solutions de cybersécurité pour les PME.
Questions fréquemment posées
Une PME est-elle vraiment une cible intéressante pour un ransomware ?
Oui. Une PME peut détenir des données commerciales, financières ou personnelles tout en disposant de ressources limitées pour détecter une intrusion. Sa dépendance à l’informatique peut également renforcer la pression exercée par les attaquants.
Une sauvegarde suffit-elle à empêcher une attaque ?
Non. Une sauvegarde limite surtout les conséquences du chiffrement ou de la destruction des données. Elle doit être complétée par la MFA, les mises à jour, la protection des terminaux, la segmentation et la sensibilisation.
Faut-il payer la rançon demandée ?
Le paiement ne garantit pas la récupération des fichiers et ne supprime pas nécessairement les données volées. Il est préférable d’isoler les systèmes, de préserver les preuves et de solliciter rapidement les interlocuteurs compétents.
Que faire si un salarié ouvre un courriel suspect ?
Demandez-lui de ne pas poursuivre l’échange et de signaler immédiatement le message. Faites vérifier les connexions récentes, réinitialisez les identifiants concernés si nécessaire et surveillez les équipements associés.
Comment vérifier qu’un plan de reprise est opérationnel ?
Organisez un test contrôlé avec des données non critiques et mesurez le temps nécessaire pour restaurer les services prioritaires. Mettez ensuite à jour la procédure, les contacts et les responsabilités selon les résultats.

