Résumé : Pour préparer une migration informatique, commencez par définir les objectifs métier, inventorier les systèmes et cartographier les dépendances. Préparez ensuite l’environnement cible, nettoyez les données, testez la procédure, sécurisez les sauvegardes et formalisez un plan de réversibilité. Une bascule progressive, suivie d’un contrôle post-migration, réduit les interruptions et les erreurs.
Une migration informatique réussie se joue avant le transfert proprement dit. Une donnée oubliée, une application dépendante ou une sauvegarde inutilisable peut perturber durablement l’activité. Pour sécuriser le projet, il faut donc avancer avec une méthode documentée, des responsabilités claires et des critères de validation précis. La continuité d’activité doit rester au centre de la préparation, notamment lorsque les équipes dépendent du système d’information pour travailler, facturer ou échanger avec leurs clients. Dans cette démarche, préparer un plan de reprise d’activité permet d’anticiper les scénarios d’incident avant la bascule.
La question « comment préparer une migration informatique » concerne aussi bien un changement de serveur qu’un transfert de données, une modernisation applicative ou une migration vers le cloud. Pour une organisation en France, le projet doit intégrer la sensibilité des données, les exigences de sécurité, les contraintes contractuelles et les besoins réels des utilisateurs. Une migration n’est pas une simple copie : elle peut nécessiter un nettoyage, une transformation, des tests d’intégration et un accompagnement au changement.
Commencer par définir le périmètre et les objectifs
Pourquoi migrer maintenant, et quel résultat attendez-vous après la transition ? La réponse doit être formulée avant de choisir une solution technique. Une migration peut viser la modernisation d’une infrastructure vieillissante, l’amélioration des performances, la réduction d’une dette technique, la centralisation des données, le renforcement de la sécurité ou l’adoption de services cloud.
Définissez des objectifs mesurables. Il peut s’agir de réduire le temps d’indisponibilité, de conserver l’accès à certaines applications, d’améliorer le temps de réponse, de simplifier l’administration ou de respecter une échéance contractuelle. Précisez également ce qui ne fait pas partie du projet. Sans périmètre clair, les demandes s’accumulent et rendent le calendrier, le budget et les responsabilités difficiles à maîtriser.
Identifiez les parties prenantes dès le départ. La direction valide les priorités et le niveau de risque acceptable. Les équipes informatiques décrivent les contraintes techniques. Les responsables métiers précisent les processus indispensables. Les utilisateurs finaux signalent les habitudes de travail et les données réellement nécessaires. Cette coordination évite de concevoir une cible techniquement cohérente, mais inadaptée aux usages quotidiens.
| Type de migration | Ce qui est déplacé | Points de vigilance |
|---|---|---|
| Données | Fichiers, bases, historiques ou référentiels | Qualité, formats, doublons et intégrité |
| Applications | Logiciels, configurations et dépendances | Compatibilité, licences et interfaces |
| Infrastructure | Serveurs, stockage, réseau ou machines virtuelles | Capacité, adressage, sécurité et performance |
| Cloud | Services, applications et données vers un environnement cloud | Accès, localisation, coûts et réversibilité |
| Système d’exploitation | Environnement logiciel d’un poste ou d’un serveur | Compatibilité des logiciels et conservation des paramètres |
Réaliser un audit précis de l’existant
Imaginez une entreprise qui connaît ses serveurs, mais ignore qu’une application métier utilise encore une base installée sur un ancien poste. Ce type de dépendance peut bloquer une bascule pourtant bien préparée sur le papier. L’audit doit donc dépasser le simple inventaire du matériel.
Commencez par établir un audit de l’existant couvrant les postes, serveurs, applications, bases de données, équipements réseau, comptes utilisateurs, flux et services externalisés. Pour chaque élément, notez sa fonction, son propriétaire, son niveau de criticité, sa version, ses dépendances et sa date de fin de support lorsqu’elle est connue.
Complétez cette analyse par une cartographie des dépendances. Quelles applications lisent une base donnée ? Quels flux alimentent la comptabilité, la relation client ou les tableaux de bord ? Quels comptes techniques sont utilisés par les scripts ? Quels utilisateurs ont besoin d’un accès distant ? La cartographie permet de définir l’ordre de migration et d’éviter de déplacer un composant avant son environnement de support.
Profitez aussi de l’audit pour classer les données. Distinguez les informations indispensables, les données à archiver, les doublons, les éléments obsolètes et les contenus soumis à des contraintes particulières. Cette étape aide à réduire le volume transféré, mais elle doit être validée par les responsables métiers. Une donnée qui semble ancienne peut rester nécessaire pour une obligation comptable, contractuelle ou réglementaire.
Préparer l’environnement cible avant le transfert
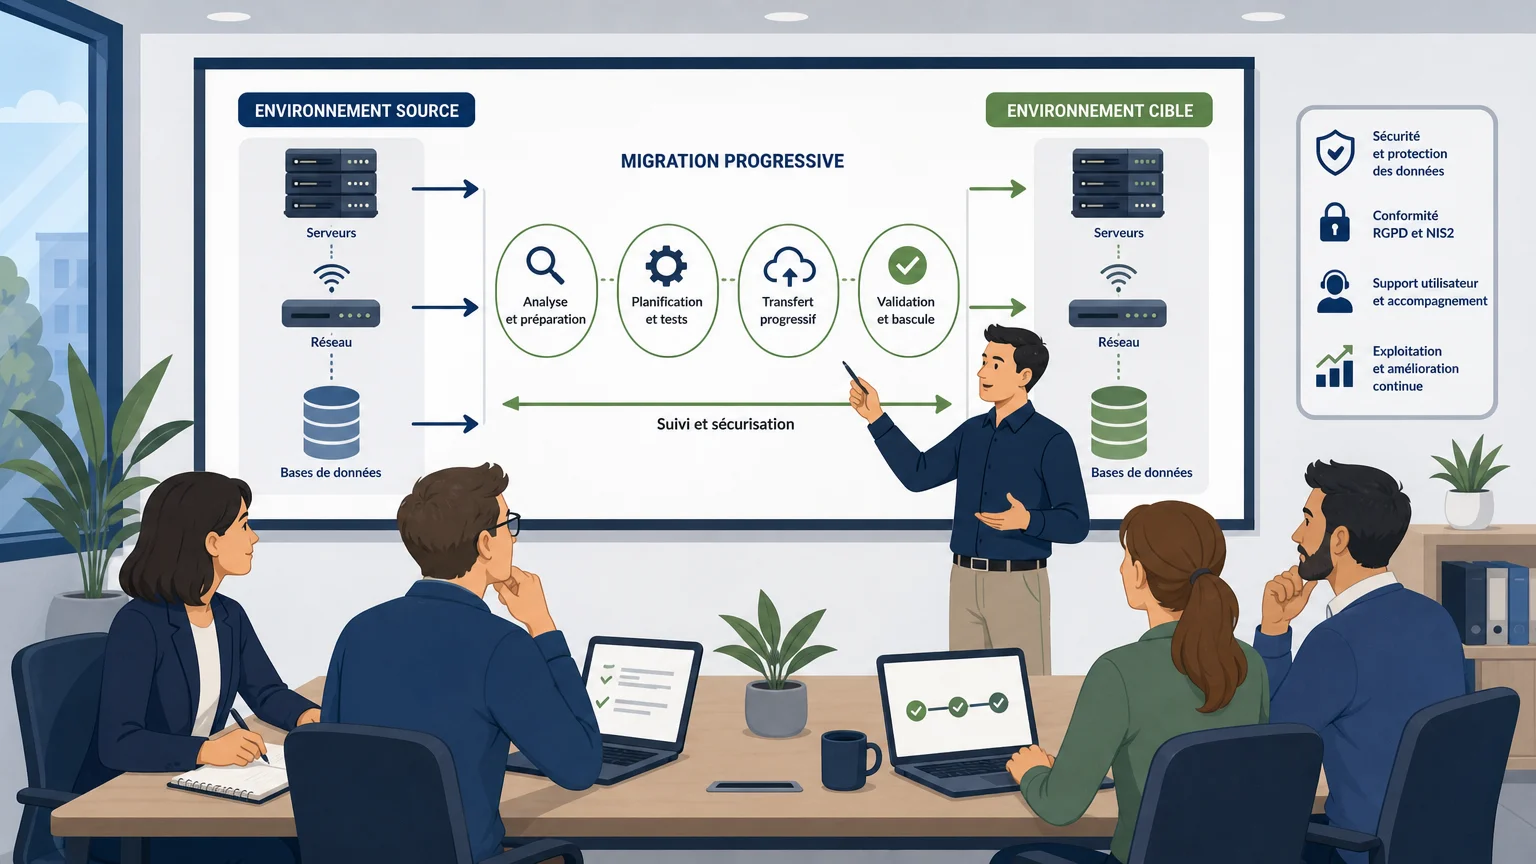
Une erreur fréquente consiste à commencer l’extraction avant que la destination soit réellement prête. L’environnement cible doit être configuré, sécurisé et testé avant de recevoir les données ou les applications. Cela concerne les serveurs, le stockage, les réseaux, les comptes, les droits, les certificats, les sauvegardes, les outils de supervision et les connexions avec les services tiers.
Vérifiez la capacité disponible et les performances attendues. La cible doit pouvoir absorber le volume de données, les pics d’activité et les traitements simultanés. Une application peut fonctionner avec un jeu de test réduit, puis ralentir fortement lorsque les données de production sont chargées. Il faut donc prévoir des tests représentatifs, en tenant compte des volumes réels et des usages les plus exigeants.
La compatibilité doit être documentée. Contrôlez les versions des systèmes, les formats de fichiers, les moteurs de bases de données, les pilotes, les interfaces de programmation et les mécanismes d’authentification. Si une application ancienne n’est pas compatible avec la nouvelle infrastructure, choisissez une stratégie explicite : adaptation, remplacement, maintien temporaire ou retrait.
Lorsque le projet implique le cloud, ne limitez pas l’analyse à la capacité technique. La sécurité cloud selon la CNIL suppose notamment de cartographier les traitements, de configurer les permissions, d’examiner les sauvegardes et de vérifier les conditions de localisation et d’accès aux données. Le niveau de sécurité ne doit pas diminuer au moment du changement d’environnement.
Sécuriser les données, les sauvegardes et la réversibilité
Que se passe-t-il si la migration s’interrompt après le transfert d’une partie des données ? Avant toute opération, établissez une sauvegarde complète et vérifiez qu’elle peut réellement être restaurée. Une sauvegarde non testée ne constitue pas une solution de secours fiable.
La préparation doit inclure un plan de réversibilité décrivant les conditions d’un retour à l’environnement source. Déterminez qui prend la décision, quel seuil déclenche l’annulation, quelles données doivent être resynchronisées et combien de temps l’ancien système reste disponible. Conservez les moyens techniques nécessaires pour accéder aux anciennes sauvegardes pendant toute la période de transition.
La fiche de l’ANSSI sur la migration, publiée le 23 janvier 2026, recommande notamment de prendre en compte les sauvegardes affectées par le projet, leur durée de conservation et les infrastructures nécessaires à leur restauration. Elle rappelle aussi l’importance de sécuriser les données en transit, de vérifier les moyens d’administration et de ne pas introduire de modification importante pendant la phase critique de migration.
Appliquez une politique de sauvegarde cohérente avec la criticité des données. Prévoyez une copie sur un site distinct, une copie isolée du réseau lorsque cela est pertinent et un chiffrement adapté. Les accès aux sauvegardes doivent être limités, journalisés et protégés au même niveau que les systèmes de production.
Pour une migration vers le cloud, les engagements du fournisseur doivent être examinés avec attention. La recommandation cloud de l’ANSSI souligne l’intérêt d’une clause de réversibilité afin de limiter la dépendance à une offre unique. Cette clause doit préciser les formats d’export, les délais, les responsabilités, les coûts éventuels et le sort des sauvegardes à la fin du contrat.
Nettoyer, transformer et valider les données
Une migration est souvent l’occasion de corriger les défauts accumulés dans l’ancien système. Transférer sans contrôle les doublons, les valeurs incohérentes ou les champs inutilisés revient à déplacer les problèmes vers la nouvelle plateforme.
Commencez par établir des règles de qualité. Identifiez les champs obligatoires, les formats attendus, les valeurs interdites et les relations entre les tables. Documentez ensuite le mapping, c’est-à-dire la correspondance entre les champs de la source et ceux de la cible. Par exemple, un champ unique contenant le nom complet peut devoir être séparé en plusieurs champs dans le nouvel outil.
Le nettoyage des données peut comprendre la suppression des doublons, la normalisation des adresses, la correction des formats de date, l’archivage des historiques inutiles et la vérification des identifiants. Chaque suppression ou transformation doit être validée par le responsable de la donnée. Le service informatique ne doit pas décider seul de la valeur métier d’un historique.
Effectuez ensuite une répétition générale sur un environnement de test aussi proche que possible de la production. Mesurez la durée du transfert, vérifiez les erreurs, testez les scripts plusieurs fois et contrôlez le comportement des applications avec un échantillon représentatif. Une procédure reproductible est préférable à une opération manuelle difficile à expliquer ou à rejouer.
Les tests de validation doivent couvrir les aspects techniques et fonctionnels. Comparez les volumes, les sommes de contrôle, les enregistrements critiques et les droits d’accès. Demandez aux utilisateurs clés de réaliser leurs tâches habituelles : ouvrir un dossier, générer une facture, retrouver un historique ou produire un rapport. La validation métier peut révéler une anomalie que les contrôles techniques ne détectent pas.
Choisir la méthode de bascule et organiser la continuité
Le choix entre une bascule globale et une migration progressive dépend du volume, de la complexité et du niveau d’interruption acceptable. Une bascule globale peut être adaptée à un environnement limité et bien maîtrisé, mais elle concentre les risques sur une seule fenêtre. Une migration par lots réduit l’impact d’un incident, au prix d’une coordination plus complexe.
La méthode progressive est souvent pertinente lorsque plusieurs sites, services ou catégories d’utilisateurs sont concernés. Elle permet de commencer par un périmètre limité, d’observer les résultats et d’améliorer la procédure avant d’étendre le projet. Il faut toutefois gérer la coexistence des anciens et des nouveaux environnements, ainsi que la synchronisation des données pendant la période intermédiaire.
Établissez un calendrier réaliste. Prévoyez les actions de préparation, le gel éventuel des données, l’information des utilisateurs, la sauvegarde finale, la bascule, les contrôles et la période de surveillance renforcée. Une fenêtre annoncée de deux heures ne doit pas être fondée sur une estimation optimiste. Les essais précédents doivent fournir une durée mesurée, à laquelle s’ajoute une marge pour les imprévus.
Préparez également un plan de communication. Les utilisateurs doivent savoir quand le service sera indisponible, quelles actions réaliser avant la bascule, comment accéder au nouvel environnement et à qui signaler une anomalie. Une formation courte, une documentation pratique et un canal d’assistance réduisent les erreurs d’utilisation au moment de la reprise.
Contrôler la migration et organiser le suivi
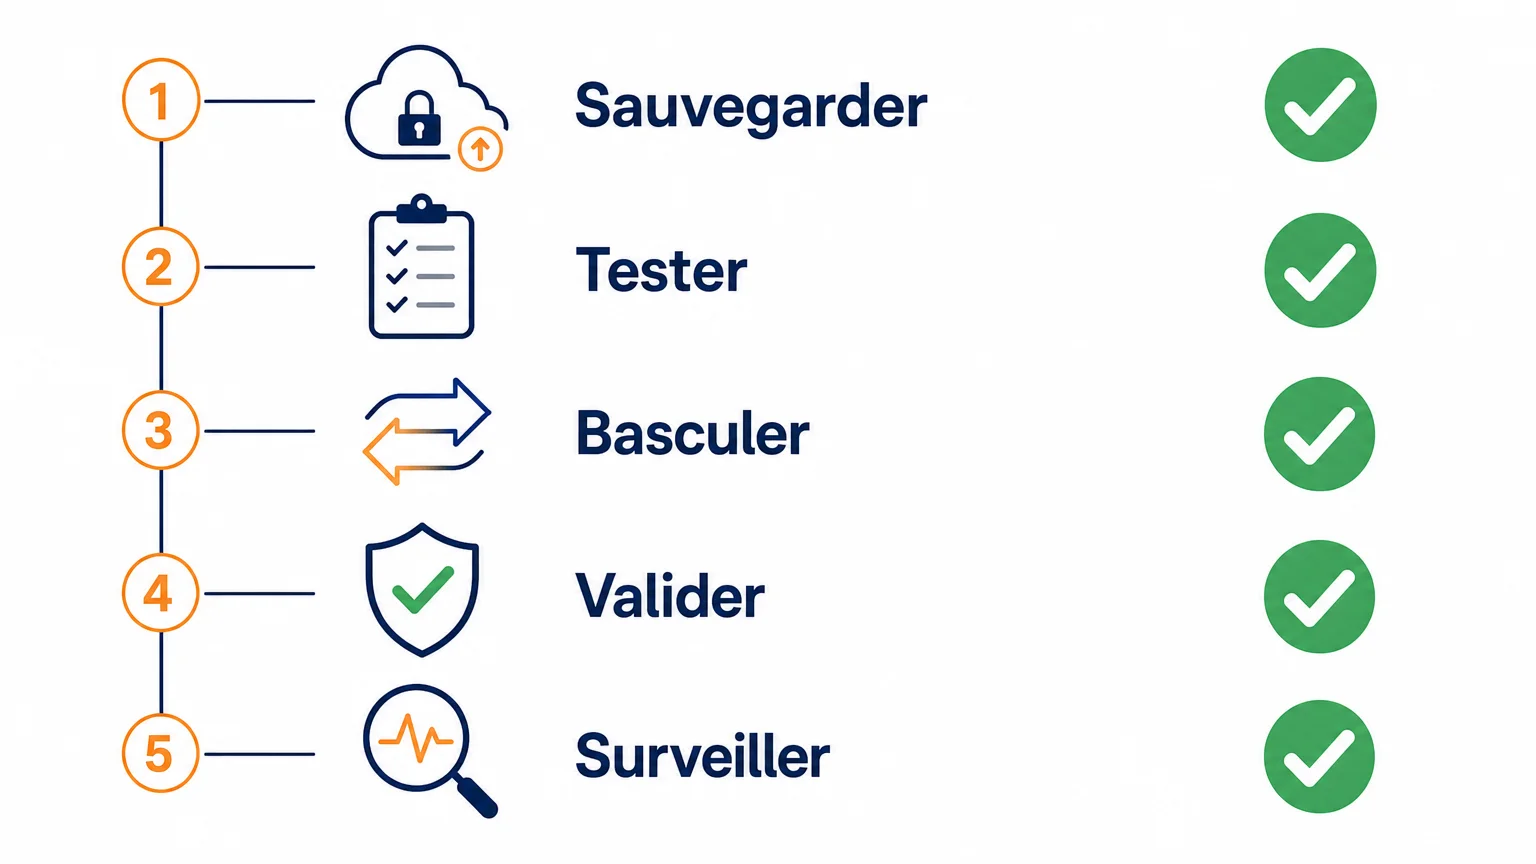
La mise en production ne marque pas la fin du projet. Pendant les premiers jours, surveillez les erreurs, les temps de réponse, les droits d’accès, les sauvegardes, les flux et les retours des utilisateurs. Certains problèmes apparaissent seulement lorsque les équipes reprennent leurs activités habituelles ou lorsqu’un traitement planifié s’exécute.
Formalisez une période de suivi post-migration. Définissez les personnes mobilisables, les horaires de surveillance, les critères d’escalade et les délais de traitement attendus. Conservez l’ancien environnement suffisamment longtemps pour permettre une restauration ou une vérification, sans oublier de contrôler les nouveaux flux avant sa désactivation.
Clôturez le projet avec un bilan documenté. Notez les écarts entre le plan et la réalisation, les incidents rencontrés, les corrections apportées, les décisions prises et les améliorations à appliquer lors d’une prochaine migration. Mettez à jour la documentation du système d’information, l’inventaire des actifs, les procédures de sauvegarde et les consignes destinées aux utilisateurs.
Lorsque le projet dépasse les compétences ou la disponibilité de l’équipe interne, un accompagnement spécialisé peut sécuriser les étapes sensibles. Nous intervenons depuis 2002 auprès d’organisations professionnelles sur des projets d’installation, de migration et de mise à niveau, avec un interlocuteur technique dédié et des interventions sur site ou en télémaintenance. Le périmètre, le niveau de service et le budget sont définis dans un cahier des charges et une proposition commerciale.
Pour cadrer une évolution de l’infrastructure, vous pouvez aussi consulter notre page consacrée à la possibilité de transition vers une architecture cloud avec Microsoft 365. Cette approche doit être étudiée selon les applications utilisées, les contraintes de sécurité, les besoins de collaboration et les conditions de continuité de l’organisation.
Quand faire appel à un accompagnement spécialisé ?
Une migration mérite une expertise dédiée lorsque plusieurs environnements sont interconnectés, que les données sont sensibles, que la fenêtre d’interruption est très courte ou que l’équipe interne ne peut pas réaliser les tests et la surveillance nécessaires. Le recours à un spécialiste est également pertinent pour une infrastructure multi-site, un transfert de base de données ou une évolution vers une architecture cloud.
Le choix du partenaire doit reposer sur des éléments concrets : capacité à auditer l’existant, méthode de sauvegarde, documentation des dépendances, expérience des environnements concernés, organisation des tests, modalités de réversibilité et support après la bascule. Demandez un périmètre écrit, des responsabilités clairement réparties et des critères d’acceptation compréhensibles par les équipes techniques comme par les métiers.
Nous pouvons vous aider à choisir un prestataire d’infrastructure informatique en structurant les critères d’évaluation adaptés à votre organisation. Notre accompagnement peut prendre la forme d’un audit, d’un projet ponctuel ou d’un suivi dans la durée, selon les besoins définis au préalable.
Une migration réussie repose sur la préparation
Pour savoir comment préparer une migration informatique, retenez une règle simple : ne transférez rien que vous n’ayez d’abord identifié, sauvegardé, testé et validé. Un audit complet, une cartographie des dépendances, des données propres, un environnement cible prêt, une procédure de réversibilité et un suivi après la bascule forment le socle d’une transition maîtrisée. La méthode doit ensuite être adaptée au niveau de criticité, aux contraintes réglementaires et aux usages de chaque organisation.
Préparer votre projet de migration informatique
Une migration engage les données, les applications, les utilisateurs et la continuité de votre activité. Pour éviter une préparation incomplète, nous pouvons analyser votre environnement, clarifier le périmètre du projet et identifier les étapes qui nécessitent des tests ou des mesures de sécurité spécifiques.
Notre accompagnement couvre les projets d’installation, de migration et de mise à niveau du système d’information. Nous proposons une approche personnalisée, un cahier des charges précis et un interlocuteur technique dédié, avec des interventions sur site ou en télémaintenance. Découvrez notre accompagnement pour vos installations et mises à niveau informatiques.
Questions fréquemment posées
Combien de temps faut-il pour préparer une migration informatique ?
La durée dépend du nombre d’applications, du volume de données, des dépendances et du niveau de test nécessaire. Il faut prévoir le temps de l’audit, de la préparation de la cible, des essais, de la formation et de la surveillance après la bascule.
Faut-il migrer toutes les données ?
Non, seules les données utiles, nécessaires ou soumises à une obligation de conservation doivent être transférées. Les doublons, contenus obsolètes et éléments sans valeur métier peuvent être supprimés ou archivés après validation des responsables concernés.
Quelle différence entre une migration globale et une migration progressive ?
La migration globale transfère l’ensemble du périmètre dans une même fenêtre, tandis que la migration progressive procède par lots. La première peut être plus simple à coordonner, mais la seconde limite généralement l’impact d’un incident sur l’ensemble de l’organisation.
Comment protéger les données pendant une migration vers le cloud ?
Il faut contrôler les accès, chiffrer les données lorsque cela est nécessaire, vérifier la localisation des traitements, tester les sauvegardes et prévoir une clause de réversibilité. La sécurité doit être intégrée dès la conception de la cible, et non ajoutée après la mise en production.
Weba peut-elle accompagner une migration informatique ?
Oui, nous accompagnons les organisations professionnelles dans leurs projets d’installation, de migration et de mise à niveau du système d’information. Le périmètre est défini selon les besoins, les contraintes techniques, les exigences de sécurité et le budget de l’organisation.

