Résumé : Un audit informatique utile part d’une décision à prendre, puis délimite les équipements, services et risques à examiner. Son rapport doit transformer les constats en actions classées par priorité, avec des responsables et des échéances. Pour choisir un accompagnement, clarifiez les livrables, le budget, le niveau d’intervention et le suivi prévu après l’audit.
Votre système informatique soutient-il réellement l’activité, ou certaines faiblesses ne sont-elles visibles qu’au moment d’un incident ? Une mission d’audit et conseil informatique permet de dresser un état des lieux et d’éclairer les décisions à prendre. Selon la question posée, elle peut examiner le parc, les usages, l’organisation ou la sécurité. Pour traiter spécifiquement les protections et les risques, notre audit de sécurité informatique répond à un périmètre distinct d’un simple inventaire technique.
En 2025, l’ANSSI a traité 3 586 événements de sécurité, selon son panorama 2025, publié en 2026. Ce bilan national ne mesure pas le risque propre à une organisation. Il rappelle toutefois pourquoi la sécurité mérite une place explicite dans l’évaluation du système d’information, au même titre que sa disponibilité, ses usages et son adéquation aux besoins métiers.
Quelle décision l’audit doit-il éclairer ?
Avant de demander un diagnostic, formulez la question à laquelle il doit répondre. Faut-il renouveler des postes, préparer une migration, fiabiliser les sauvegardes, mieux maîtriser les accès ou comprendre les difficultés rencontrées par les équipes ? Une demande précise aide à éviter un état des lieux trop général, dont les conclusions seraient difficiles à convertir en décisions.
Il est utile de distinguer trois approches. Un audit des besoins examine la situation de l’organisation pour définir une réponse adaptée. Un audit technique porte sur certains éléments du système, comme les serveurs, le réseau ou les postes. Un audit de sécurité se concentre sur les protections, les vulnérabilités et les pratiques qui peuvent exposer les données ou les services. Ces démarches peuvent se compléter, mais elles ne sont pas interchangeables.
Précisez également les contraintes de la mission : période d’intervention, interlocuteurs disponibles, sites concernés, services critiques et éventuelles interruptions à éviter. Le guide d’audit des systèmes d’information du ministère de l’Économie, publié en 2015, insiste sur la nécessité de clarifier les attentes et le périmètre de l’examen. Le guide d’audit des SI rappelle aussi que l’analyse peut dépasser les seuls logiciels et équipements pour considérer les personnes et les processus associés.
Comment définir un périmètre qui reste exploitable ?
Une organisation multi-sites peut, par exemple, demander une revue de l’inventaire, des accès et des sauvegardes, sans faire auditer chaque application métier en profondeur. Pour rendre cette demande praticable, listez les éléments inclus et exclus : postes et serveurs, réseau, services cloud, comptes utilisateurs, sauvegardes, procédures et sites. Indiquez aussi si l’auditeur doit mener des entretiens, analyser des documents ou effectuer des vérifications techniques.
Le périmètre doit correspondre à la décision visée. Si l’enjeu est une panne récurrente, examinez la configuration, la maintenance et les dépendances entre équipements. Si vous préparez une évolution, regardez aussi les besoins des utilisateurs, les contraintes des logiciels et les possibilités de migration. Pour examiner les protections, notre page consacrée à l’audit de sécurité présente cette dimension spécifique, à distinguer d’un audit général du parc.
Définissez enfin les règles d’accès et de confidentialité avant le démarrage. Les documents fournis, les comptes temporaires et les données consultées doivent être limités à ce qui est nécessaire à la mission. Le référentiel de mesures de MonServiceSécurisé préconise de formaliser les constats d’audit dans un rapport et d’y associer des recommandations ainsi qu’un plan d’action. Sa fiche sur les mesures d’audit peut servir de repère pour structurer ces résultats.
Quels livrables demander pour passer des constats aux actions ?
Un rapport utile ne se résume pas à une liste de défauts. Il présente les faits observés, leur portée pour l’organisation et les éléments qui permettent de les comprendre. Une cartographie du parc ou des services concernés aide à visualiser les dépendances, tandis qu’une synthèse destinée à la direction facilite l’arbitrage sans effacer les informations nécessaires aux équipes techniques.
Demandez une hiérarchisation explicite des recommandations. Pour chaque action, le rapport devrait indiquer le risque ou le besoin traité, le niveau de priorité, les prérequis éventuels et une échéance proposée. Une action peut être urgente si elle réduit une exposition importante, tandis qu’une évolution plus lourde peut nécessiter une étude, un budget et une fenêtre de déploiement. Distinguer ces cas évite de présenter toutes les recommandations comme également pressantes.
Le livrable devrait aussi séparer les constats établis des sujets qui demandent des investigations supplémentaires. Cette nuance facilite le choix entre correction immédiate, analyse complémentaire et projet ultérieur. Si la mission comprend un accompagnement après le rapport, clarifiez qui valide les priorités, suit leur avancement et vérifie les résultats. L’audit identifie et ordonne les travaux ; leur mise en œuvre doit faire l’objet d’un cadrage distinct lorsqu’elle dépasse le périmètre prévu.
Comment choisir l’accompagnement adapté à votre organisation ?
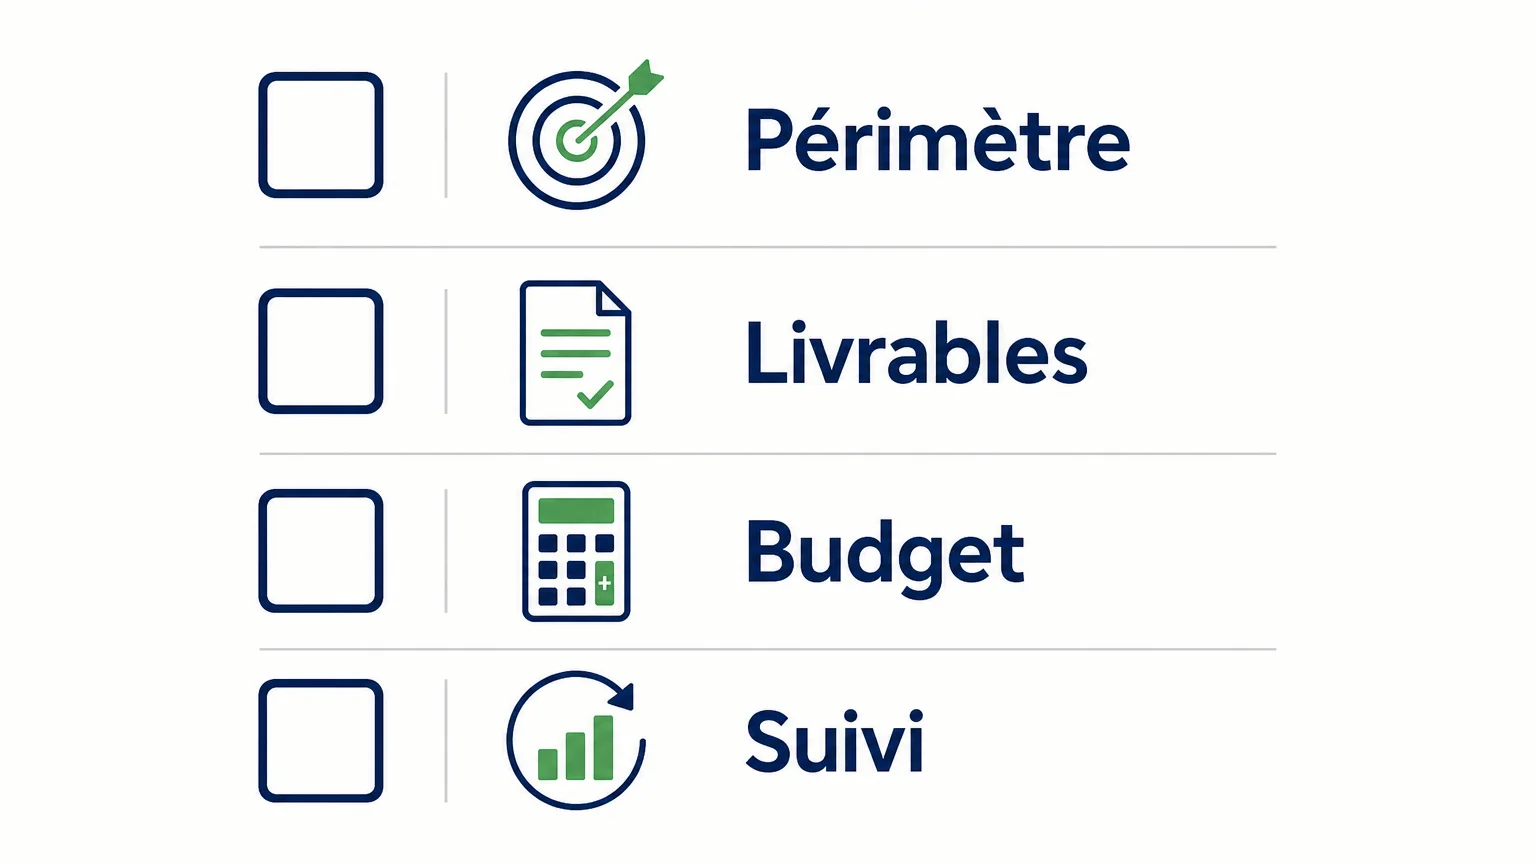
Avant de signer une proposition, vérifiez qu’elle décrit le périmètre, la méthode, les livrables, les personnes mobilisées et les exclusions. Comparez également le mode de restitution et le temps prévu pour les échanges avec les équipes. Ces précisions permettent d’évaluer si la mission répond au besoin, plutôt que de comparer des intitulés qui recouvrent des travaux différents.
Demandez comment le prestataire protège les informations collectées et comment il documente ses observations. Pour une mission de sécurité approfondie, vérifiez que les compétences, les méthodes et le niveau d’assurance correspondent aux tests envisagés. Pour une revue plus large, examinez sa capacité à comprendre l’activité, le parc, les réseaux, les serveurs et les usages quotidiens. Notre page pour évaluer un prestataire informatique détaille des points à examiner avant de retenir un accompagnement.
Le budget et la suite de la mission doivent être lisibles eux aussi. Un audit ponctuel peut déboucher sur des recommandations à mettre en œuvre en interne ; une organisation ayant besoin d’un appui opérationnel peut préférer prévoir une continuité de support ou des interventions régulières. Chez nous, les prestations sont définies en fonction du besoin, du périmètre, du niveau de service et du budget, puis cadrées dans un cahier des charges et une proposition commerciale. Nous accompagnons les professionnels depuis 2002, notamment par des interventions sur site ou en télémaintenance.
Comment transformer les résultats en feuille de route ?
Après la restitution, désignez un responsable pour chaque action et confirmez les échéances avec les équipes concernées. Commencez par les mesures qui réduisent un risque important ou débloquent une évolution nécessaire, puis planifiez les changements plus longs. Une revue régulière permet de vérifier que les recommandations ont été réalisées et que les choix restent adaptés aux usages.
Un incident ne se limite pas toujours à une seule faiblesse technique : les procédures, les accès et la supervision peuvent aussi compter. À propos d’activités malveillantes observées sur le système d’information de la DGFiP entre mai et août 2026, un rapport de l’ANSSI remis le 24 septembre 2026 relève des faiblesses exploitées dans trois domaines. Ce cas ne constitue pas un modèle universel pour les entreprises, mais il illustre l’intérêt d’examiner les interactions entre plusieurs mesures de protection. Le rapport d’incident de 2026 présente la chronologie et les constats propres à cet événement.
Selon les conclusions, la feuille de route peut inclure une mise à niveau, une migration, une meilleure gestion des accès ou une évolution des sauvegardes et du support. Pour que ces suites restent cohérentes, reliez chaque action à un besoin identifié et à un responsable. Si l’organisation souhaite ensuite un appui récurrent ou des interventions ponctuelles, nos prestations informatiques peuvent être cadrées selon les besoins et le périmètre retenu.
Un audit utile commence par un besoin clair
Pour tirer parti d’un audit informatique bien cadré, déterminez d’abord la décision à préparer, puis définissez les systèmes concernés et les livrables attendus. Un rapport exploitable distingue les constats des hypothèses, classe les actions et précise les prochaines étapes. La méthode et le niveau d’accompagnement doivent ensuite correspondre aux contraintes, aux compétences disponibles et au budget de l’organisation.
Faites le point sur vos besoins informatiques
Lorsque le périmètre reste incertain, commencer par clarifier les usages, le parc et les priorités aide à cadrer la suite. L’objectif est de relier l’évaluation à des décisions concrètes pour votre organisation, sans confondre un audit des besoins avec un audit de sécurité technique approfondi.
Depuis 2002, nous accompagnons les professionnels dans la gestion, la sécurisation et l’évolution de leur système d’information. Nous proposons un audit gratuit des besoins et une expertise en gestion de parc pour établir un état des lieux avant de définir une solution adaptée. Le périmètre, le niveau de service et le budget sont précisés dans un cahier des charges et une proposition commerciale. Demandez notre audit gratuit des besoins pour faire le point sur votre situation.
Questions fréquemment posées
Que vérifie un audit informatique ?
Son contenu dépend de son objectif et de son périmètre. Il peut examiner le parc, les logiciels, le réseau, les usages, l’organisation ou certains aspects de la sécurité.
Quelle différence entre audit informatique et audit de sécurité ?
Un audit informatique peut porter sur le fonctionnement général et l’adéquation du système aux besoins. Un audit de sécurité se concentre sur les risques, les protections et les faiblesses susceptibles d’affecter les systèmes ou les données.
Quels livrables demander après un audit ?
Demandez une synthèse des constats, les éléments qui les justifient et des recommandations classées par priorité. Un plan d’action avec responsables et échéances facilite leur mise en œuvre.
Comment préparer une mission d’audit ?
Formulez la décision à éclairer, listez les systèmes concernés et rassemblez les informations utiles. Précisez les interlocuteurs, les contraintes d’accès et les sujets exclus du périmètre.
Peut-on commencer par un audit des besoins ?
Oui, cette étape aide à décrire la situation avant de choisir une solution ou une mission plus ciblée. Nous proposons un audit gratuit des besoins et une expertise en gestion de parc informatique pour établir cet état des lieux.

