Résumé : Le télétravail en entreprise se sécurise en combinant des accès vérifiés, des terminaux maîtrisés, des données protégées et un support capable de réagir aux incidents. Les mesures doivent correspondre aux usages réels, être expliquées aux équipes puis contrôlées régulièrement. Un VPN peut contribuer à protéger les connexions, mais ne remplace pas une politique de sécurité cohérente.
Un accès distant mal protégé suffit-il à exposer des comptes, des appareils et des fichiers professionnels ? Pour éviter que chaque domicile devienne un point faible, l’entreprise doit traiter le télétravail sécurisé en entreprise comme un dispositif complet, des identités jusqu’au support. Notre accompagnement informatique pour le télétravail commence par la compréhension des usages et du parc, afin d’adapter les mesures aux équipes.
Le lieu de connexion n’est qu’une partie du sujet : appareils personnels, partage de documents, réseaux variés et mises à jour oubliées compliquent la maîtrise des risques. En France, l’organisation doit concilier continuité d’activité, protection des données et règles de travail à distance. L’objectif est de sécuriser les usages sans transformer les outils de protection en obstacle au quotidien.
Pourquoi le télétravail élargit-il la surface de risque ?
Un collaborateur peut accéder aux outils professionnels depuis son domicile, un espace partagé ou un autre réseau que celui de l’entreprise. Les comptes, les appareils et les données deviennent alors des points d’entrée à surveiller, particulièrement si les protections diffèrent d’un poste à l’autre. Une politique commune permet de limiter ces écarts et de clarifier les consignes applicables à tous.
Le bilan 2025 de la CNIL recense 6 167 violations de données après ajustement pour tenir compte de deux incidents exceptionnels ; environ une notification sur deux relevait d’un piratage. Ces chiffres concernent les violations notifiées, et non le seul télétravail. Ils rappellent toutefois l’importance de protéger les accès et de pouvoir détecter rapidement une activité inhabituelle, comme l’explique le rapport annuel de la CNIL.
Pour une entreprise, la surface d’attaque ne se limite donc pas à la connexion distante. Elle comprend aussi les appareils utilisés, les droits attribués, les outils de partage et la capacité à réagir si un compte est compromis ou un équipement perdu.
Pourquoi un VPN ne suffit-il pas à sécuriser les accès ?
Un VPN peut protéger le trajet des données entre un appareil et les ressources de l’organisation, mais il ne remplace ni la vérification de l’identité, ni la protection du poste, ni la maîtrise des autorisations. Si un compte est compromis ou qu’un appareil n’est pas à jour, le tunnel ne corrige pas à lui seul ces faiblesses. Il vaut mieux penser en plusieurs couches plutôt que de confier toute la sécurité à une seule technologie.
En France, 93 % des entreprises d’au moins 10 salariés déclaraient avoir mis en place au moins une mesure de sécurité informatique en 2024. Parmi les mesures citées figuraient les mots de passe forts, les sauvegardes dans un autre emplacement et le contrôle des accès au réseau, d’après les données de l’Insee. La date et le champ comptent : ces chiffres décrivent les entreprises concernées en 2024, pas une mesure spécifique du télétravail en 2026.
Le principe à retenir est une défense en profondeur : vérifier les connexions, limiter les droits, sécuriser les terminaux et prévoir des sauvegardes. Cette approche réduit la dépendance à un contrôle unique et facilite la réponse lorsqu’une mesure ne suffit pas.
Comment sécuriser les comptes et les appareils ?
Imaginez qu’un mot de passe soit volé par hameçonnage : l’accès à la messagerie ou aux fichiers professionnels peut alors être exposé. L’authentification multifacteur ajoute une vérification au-delà du mot de passe et mérite d’être activée sur les comptes distants, en priorité ceux qui donnent accès à des informations sensibles ou à l’administration des systèmes.
Attribuez à chaque personne un compte individuel et des droits adaptés à ses missions. Le principe du moindre privilège évite qu’un utilisateur dispose par défaut d’un accès plus large que nécessaire. Pour organiser cette démarche, nous pouvons aider à cadrer la gestion des accès de l’entreprise selon les usages et le périmètre retenu.
Les appareils doivent eux aussi répondre à des règles communes : verrouillage automatique, chiffrement du disque lorsque cela est adapté, protection contre les logiciels malveillants et séparation des usages professionnels et personnels. Une politique BYOD doit préciser les conditions d’accès depuis un appareil personnel, les exigences de mise à jour et la marche à suivre en cas de perte. Nous détaillons aussi les enjeux de protection des terminaux en entreprise.
Comment maintenir la sécurité et le support dans la durée ?
Une protection installée une fois ne suffit pas : systèmes d’exploitation, navigateurs et applications doivent recevoir leurs correctifs de sécurité dans des délais suivis. Tenez un inventaire des équipements autorisés, vérifiez leur état et prévoyez une procédure pour retirer l’accès d’un appareil perdu, remplacé ou potentiellement compromis.
Les sauvegardes doivent être régulières, protégées contre les accès non autorisés et testées par des restaurations concrètes. Définissez aussi qui reçoit un signalement, comment isoler un appareil suspect et comment rétablir les accès. Un support utilisateur clairement identifié aide les collaborateurs à signaler un problème sans attendre ni improviser une solution risquée.
La sécurité doit également tenir compte des conditions de travail. Dans ses repères publiés en 2022, l’INRS recommande d’intégrer le télétravail à l’évaluation des risques professionnels et de définir des mesures de prévention. Ces repères rappellent que l’organisation, l’information des équipes et les outils doivent être pensés ensemble, comme l’indique la page de l’INRS sur le cadre du télétravail.
Expliquez aux équipes comment reconnaître un message suspect, vérifier une demande inhabituelle et déclencher un signalement rapide. Pour les habitudes de protection au domicile, notre page aide les collaborateurs à travailler en toute sécurité chez soi.
Par où commencer pour sécuriser le télétravail ?
Pour une PME ou une organisation répartie sur plusieurs sites, commencez par cartographier les utilisateurs, les équipements, les applications accessibles à distance et les données concernées. Cette vue d’ensemble permet de repérer les comptes partagés, les postes non suivis et les accès trop étendus avant de choisir ou de renforcer les protections.
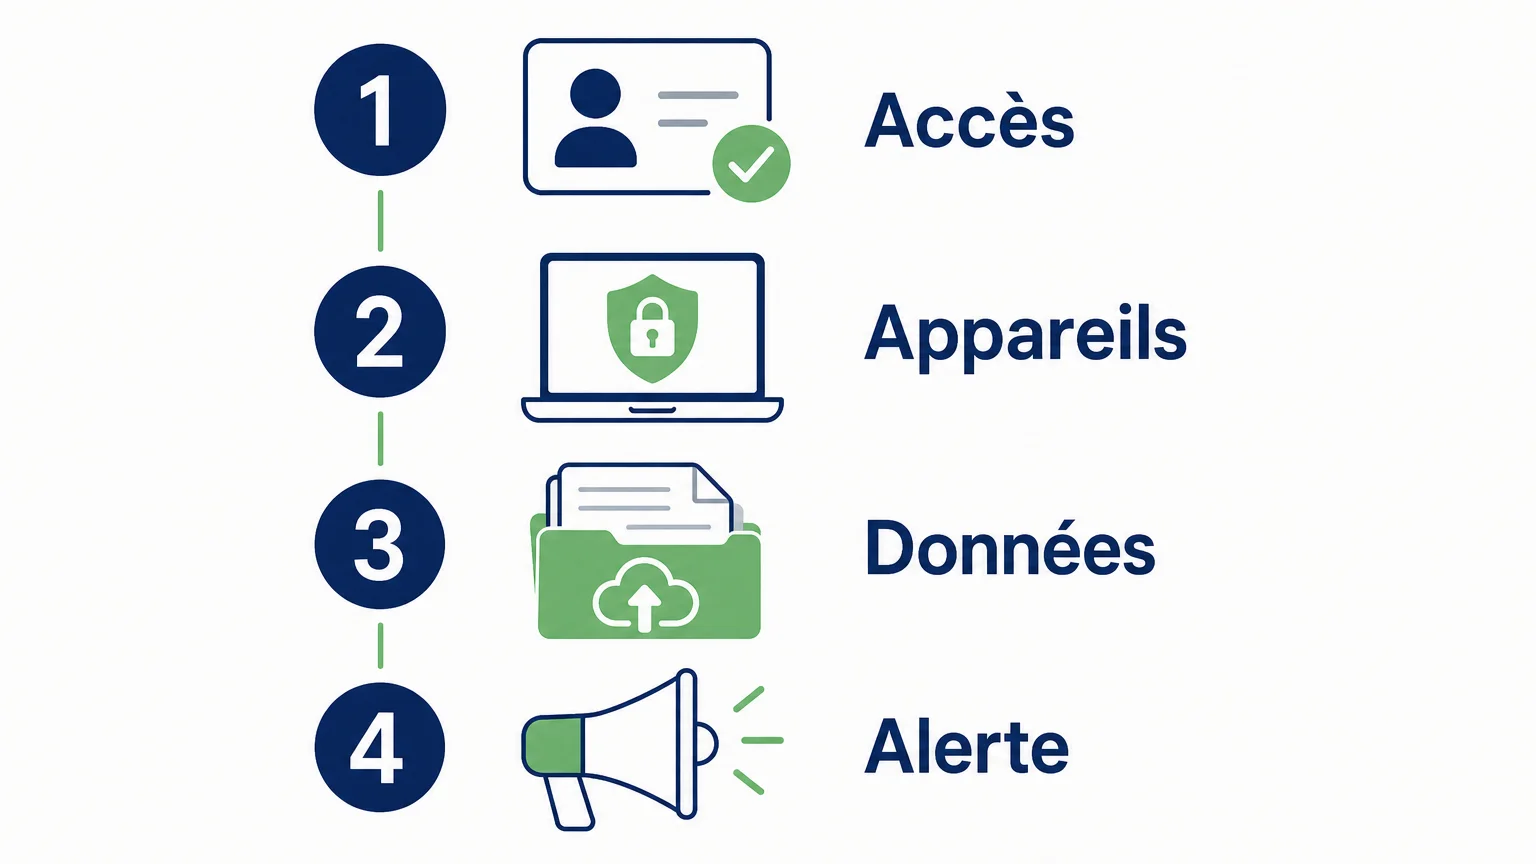
- Vérifier les accès : comptes individuels, droits adaptés et authentification multifacteur sur les connexions sensibles.
- Maîtriser les appareils : inventaire, mises à jour suivies, verrouillage et règles explicites pour les équipements personnels.
- Protéger les données : outils de stockage approuvés, partage limité aux personnes concernées et sauvegardes testées.
- Préparer la réponse : point de contact connu, consignes de signalement et procédure de révocation des accès.
Ensuite, attribuez un responsable à chaque mesure et vérifiez périodiquement qu’elle fonctionne : comptes protégés, équipements conformes, sauvegardes restaurables et demandes d’assistance prises en charge. Nous accompagnons les organisations depuis 2002, avec un audit gratuit des besoins, un interlocuteur technique dédié et des interventions sur site ou en télémaintenance. Le périmètre et le niveau de service sont définis selon les besoins de l’organisation.
Faire de la sécurité une routine de travail
Un télétravail sécurisé repose sur des protections complémentaires et des règles comprises par les utilisateurs : vérifier les identités, maîtriser les appareils, contrôler les accès aux données, maintenir les systèmes et préparer la réaction aux incidents. En évaluant régulièrement ces points à partir des usages réels, l’entreprise protège mieux ses ressources tout en permettant aux équipes de travailler à distance dans un cadre clair.
Construire un télétravail adapté à votre organisation
La sécurisation du travail à distance dépend du parc informatique, des applications, des profils utilisateurs et des contraintes de chaque organisation. Un audit des besoins permet de clarifier les priorités avant de choisir les protections et les modalités de support. Nous accompagnons les professionnels depuis 2002, avec un interlocuteur technique dédié et des interventions possibles sur site ou en télémaintenance.
Notre audit des besoins est gratuit. À partir de votre situation, nous définissons un périmètre, un cahier des charges et une proposition commerciale adaptés à vos usages et à votre budget. Pour étudier les solutions de télétravail en entreprise, vous pouvez nous présenter vos besoins et les difficultés rencontrées par vos équipes.
Questions fréquemment posées
Quelle mesure mettre en place en premier pour sécuriser le télétravail ?
Commencez par recenser les comptes et les appareils qui accèdent aux ressources professionnelles. Activez ensuite l’authentification multifacteur sur les accès sensibles et vérifiez que les droits sont adaptés aux missions.
Un VPN suffit-il pour protéger les salariés à distance ?
Non, un VPN ne remplace pas la protection des comptes, des appareils et des données. Il s’intègre à un dispositif plus large comprenant notamment des mises à jour suivies, des sauvegardes et une procédure de signalement.
Les salariés peuvent-ils utiliser leur ordinateur personnel ?
C’est possible si l’organisation définit une politique BYOD claire et des exigences de sécurité vérifiables. Elle doit notamment préciser les conditions d’accès, la séparation des usages et la conduite à tenir en cas de perte ou de compromission.
Comment vérifier que les protections restent efficaces ?
Suivez régulièrement l’état des équipements, les accès accordés et l’application des mises à jour. Testez également la restauration des sauvegardes et assurez-vous que les collaborateurs savent à qui signaler un incident.
Quel accompagnement informatique peut aider une entreprise ?
Chez Weba, notre accompagnement au télétravail peut commencer par un audit gratuit des besoins et inclure, selon le périmètre défini, la gestion du parc et le support des utilisateurs. Les modalités sont précisées dans un cahier des charges et une proposition commerciale.

