Résumé : Une évaluation de prestataire informatique doit dépasser le prix mensuel. Elle porte sur le périmètre couvert, les compétences, la réactivité, la sécurité, la conformité, les références et les conditions contractuelles. Une grille de scoring, un cahier des charges précis et des preuves vérifiables permettent de comparer les offres avec méthode.
Une panne informatique peut interrompre la production, bloquer les utilisateurs et exposer des données sensibles. Pour éviter de choisir dans l’urgence, commencez par formaliser vos critères et consultez comment choisir son prestataire informatique selon votre organisation, votre niveau de risque et vos objectifs d’évolution.
Le sujet est d’autant plus important que la menace reste élevée en France. En 2025, l’ANSSI a traité 1 366 cyberattaques avérées ayant nécessité une intervention, soit environ quatre incidents par jour, d’après les données de l’ANSSI rapportées au Sénat. L’évaluation d’un prestataire ne consiste donc pas seulement à vérifier s’il sait dépanner un poste, mais à mesurer sa capacité à protéger et faire évoluer l’ensemble du système d’information.
Commencez par définir précisément le périmètre
Que souhaitez-vous réellement confier à votre futur partenaire informatique ? La réponse doit être écrite avant les premiers rendez-vous. Listez les postes, serveurs, équipements réseau, logiciels métier, services cloud, sites géographiques et profils d’utilisateurs concernés.
Précisez ensuite le type d’accompagnement attendu. Une organisation peut rechercher une intervention ponctuelle, un contrat d’infogérance, un support utilisateur quotidien, un projet de migration ou un accompagnement de cybersécurité. Ces besoins ne mobilisent pas les mêmes compétences et ne se comparent pas avec les mêmes indicateurs.
Votre cahier des charges doit également distinguer les exigences impératives des éléments souhaitables. Par exemple, un délai maximal de prise en charge peut être non négociable pour une activité commerciale, tandis qu’une intervention sur site régulière sera moins importante pour une entreprise fonctionnant principalement dans le cloud.
Cette préparation évite les offres difficiles à comparer. Elle oblige chaque prestataire à répondre au même périmètre et permet d’identifier rapidement les exclusions, les prestations optionnelles et les responsabilités qui resteraient à votre charge.
Vérifiez les compétences et la capacité d’évolution
Imaginez une entreprise qui maîtrise parfaitement son parc actuel, mais qui ne sait pas accompagner une migration vers Microsoft 365 ou l’ouverture de nouveaux sites. La compétence technique ne se mesure pas seulement à la liste des technologies annoncées. Elle doit correspondre à votre environnement actuel et à vos projets des prochaines années.
Demandez qui interviendra réellement sur votre dossier, avec quelles qualifications et quel niveau d’expérience. Vérifiez la maîtrise des réseaux, serveurs, postes de travail, sauvegardes, outils collaboratifs, systèmes de sécurité et applications essentielles à votre activité.
Les références doivent être comparables. Une expérience auprès d’une organisation multi-sites, d’un cabinet soumis à des exigences de confidentialité ou d’une PME en croissance apporte davantage d’informations qu’une longue liste de clients sans contexte. Demandez ce qui a été réalisé, dans quel délai, avec quels livrables et quelles difficultés rencontrées.
Le prestataire doit aussi savoir expliquer ses choix sans multiplier le jargon. Un échange de qualité permet de vérifier s’il comprend vos enjeux métiers, vos contraintes budgétaires et les conséquences opérationnelles de chaque décision.
Lorsque votre projet comprend un développement spécifique, séparez clairement l’infogérance du développement applicatif. Il peut être pertinent de travailler avec un prestataire de développement logiciel sur mesure pour la conception d’une application, tout en confiant la gestion de l’infrastructure et du support à un partenaire adapté à ce périmètre.
Mesurez la réactivité du support au quotidien
Un bon discours commercial ne garantit pas la qualité du support après la signature. Pour l’évaluer, demandez comment une demande est enregistrée, qualifiée, priorisée puis escaladée lorsqu’elle dépasse le premier niveau d’assistance.
Les engagements doivent être mesurables. Le contrat doit préciser les horaires de support, les canaux disponibles, les délais de prise en charge, les délais de résolution visés et la procédure applicable aux incidents critiques. Une formule comme « intervention rapide » reste trop vague si elle n’est pas associée à une définition précise.
Interrogez également le prestataire sur la continuité de service. Qui prend le relais en cas d’absence d’un technicien ? Les compétences sont-elles concentrées sur une seule personne ? Un interlocuteur dédié peut simplifier la relation, mais il doit s’appuyer sur une équipe capable d’assurer le suivi du dossier.
La proximité géographique doit être appréciée selon vos besoins. Une intervention sur site peut être essentielle pour remplacer un équipement, diagnostiquer un problème réseau ou accompagner une équipe. Pour d’autres incidents, la télémaintenance peut offrir une réponse plus rapide. Le bon modèle combine les deux modalités au lieu de les opposer.
Pour cadrer ce besoin, nous pouvons distinguer support utilisateur, maintenance, gestion du parc et interventions de projet. Notre approche peut associer ces dimensions dans un périmètre défini par un cahier des charges et une proposition commerciale adaptée.
Évaluez la sécurité, le RGPD et les exigences NIS2
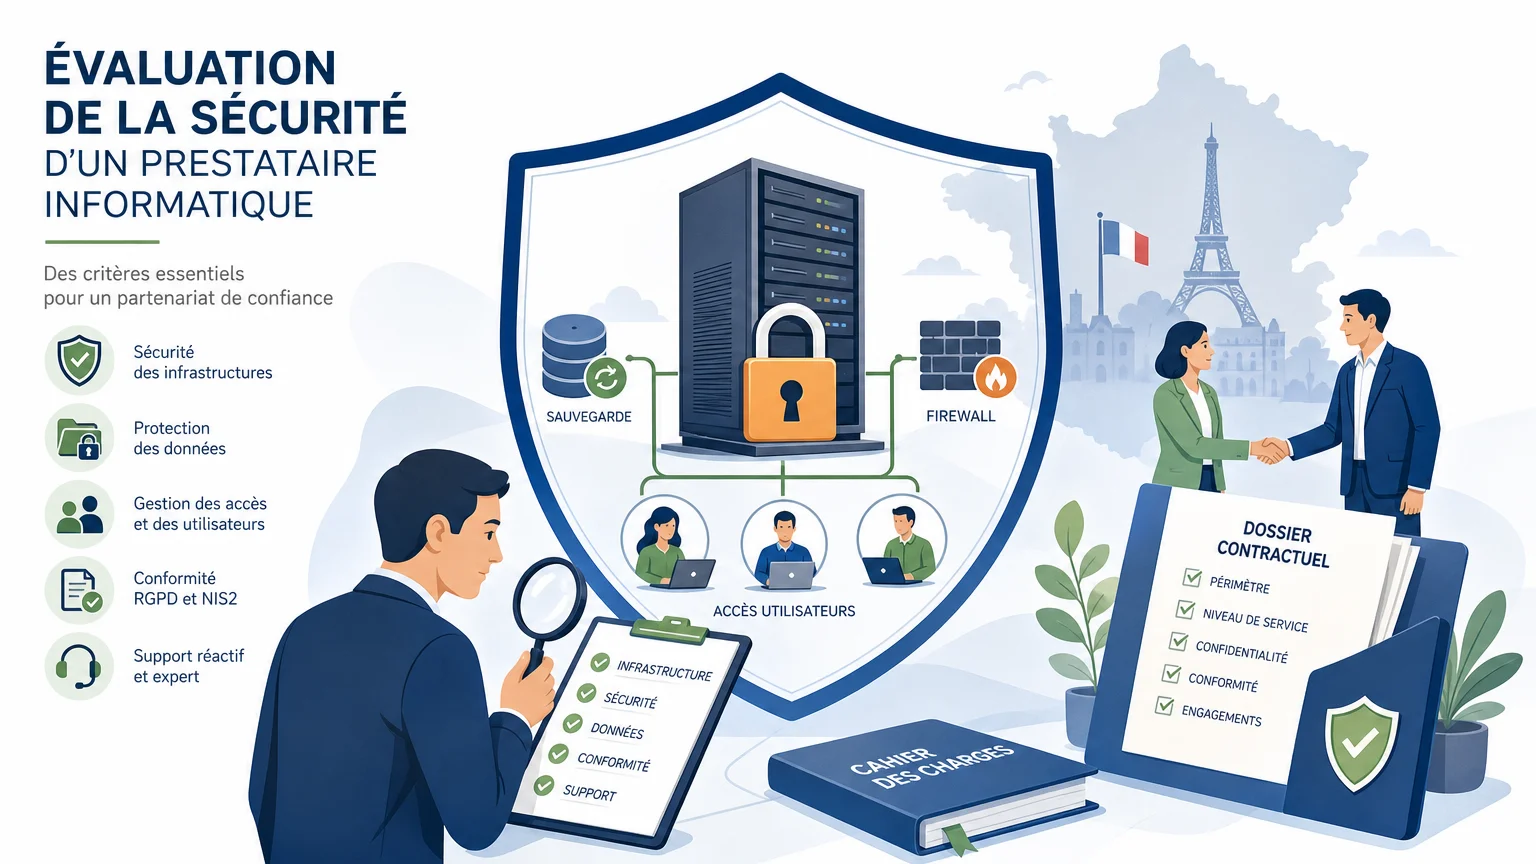
La sécurité ne doit pas apparaître comme une option ajoutée à la fin du devis. Elle doit être examinée dès la sélection, car le prestataire peut accéder à des comptes administrateurs, des sauvegardes, des postes de travail, des serveurs ou des données personnelles.
Demandez des éléments concrets sur la gestion des accès, l’authentification renforcée, les mises à jour, la journalisation, les sauvegardes et les tests de restauration. Interrogez aussi le prestataire sur sa procédure de réponse à incident, ses délais d’escalade et les personnes habilitées à intervenir en cas de compromission.
Si le prestataire traite des données personnelles pour votre compte, le contrat doit définir les instructions, les responsabilités, les mesures de sécurité et les conditions de recours à d’autres sous-traitants. La référence juridique sur les sous-traitants rappelle notamment que les prestataires informatiques peuvent être concernés par ces obligations.
La conformité ne se résume toutefois pas à demander un logo de certification. Vérifiez la réalité des procédures, la localisation des données, la conservation des journaux, la capacité de restauration et la documentation disponible. Une certification peut constituer un élément utile, mais elle ne remplace pas l’analyse de votre propre contexte.
Pour les organisations concernées par NIS2 ou par des exigences sectorielles renforcées, ajoutez des critères de gouvernance, de gestion des risques fournisseurs, de continuité d’activité et de notification des incidents. La FAQ NIS2 de l’ANSSI illustre l’importance du périmètre de contrôle, des mesures de sécurité et de la formalisation des responsabilités.
Nous intégrons ces sujets dans nos prestations d’audit, de cybersécurité, de sensibilisation et d’accompagnement RGPD ou NIS2, selon les besoins et le niveau de maturité de chaque organisation.
Comparez les offres sur le coût total et les engagements
Deux devis peuvent afficher des montants proches tout en couvrant des réalités très différentes. L’un inclut la supervision, les sauvegardes et les interventions sur site, tandis que l’autre facture séparément chaque déplacement, projet ou incident urgent.
Comparez donc le coût total de la prestation. Analysez les frais récurrents, les prestations hors forfait, les équipements, les licences, les déplacements, les interventions en dehors des horaires habituels et les éventuelles opérations de transition.
La transparence doit aussi concerner les exclusions. Demandez ce qui n’est pas compris dans le support, qui prend en charge les fournisseurs télécoms, si les sauvegardes sont testées, si les projets de migration font l’objet d’un devis distinct et comment sont facturées les urgences.
Le contrat doit enfin préciser la durée d’engagement, les modalités de renouvellement, les conditions de résiliation et la réversibilité. Cette dernière doit prévoir la restitution des données, des accès, des documentations, des configurations et des informations nécessaires à une reprise par un autre intervenant.
Notre fonctionnement repose sur un périmètre défini avec le client, un cahier des charges précis et une proposition commerciale adaptée aux besoins, au budget et au niveau de service souhaité. Pour une PME qui recherche un interlocuteur capable de couvrir le support et l’évolution du parc, consultez notre page dédiée à bien choisir un prestataire informatique pour une PME.
Contrôlez les références et la méthode de travail
Une référence client n’a de valeur que si elle répond à vos questions. Demandez l’autorisation de contacter une organisation comparable et préparez un échange structuré sur la disponibilité, les incidents, la qualité du reporting, la tenue des engagements et la facilité de communication.
Les témoignages doivent être replacés dans leur contexte. Une collaboration de plusieurs années, l’accompagnement d’un réseau de 24 agences en France ou la gestion d’une infrastructure réglementée peuvent montrer qu’un prestataire sait travailler dans la durée. Ces éléments ne garantissent pas automatiquement que son offre correspond à votre situation, mais ils constituent des points à vérifier.
Observez aussi la méthode de démarrage. Un onboarding sérieux comprend généralement un état des lieux, la collecte des accès, la documentation de l’infrastructure, l’identification des risques prioritaires et la définition des premiers objectifs. Une prise en main précipitée peut laisser des failles importantes non documentées.
Demandez un exemple anonymisé de rapport d’intervention ou de compte rendu mensuel. Vous pourrez ainsi apprécier le niveau de détail, la lisibilité des recommandations, la capacité à distinguer les urgences des améliorations et la qualité du suivi des actions.
Notre expérience depuis 2002 comprend des interventions sur site et en télémaintenance, la gestion de réseaux, de serveurs et de parcs informatiques, ainsi que l’accompagnement d’organisations réparties sur plusieurs agences. Le périmètre exact et les niveaux de service restent à préciser avec chaque organisation.
Utilisez une grille de scoring avant de décider
Lorsque plusieurs offres semblent pertinentes, la mémoire et le ressenti peuvent conduire à une décision biaisée. Une grille de scoring permet de comparer les mêmes critères, avec les mêmes preuves, pour chaque candidat.
| Critère | Poids indicatif | Preuve à demander |
|---|---|---|
| Adéquation au périmètre | 15 % | Réponse détaillée au cahier des charges |
| Compétences techniques | 15 % | Équipe, qualifications et cas comparables |
| Support et réactivité | 15 % | SLA, horaires, escalade et reporting |
| Sécurité du SI | 15 % | Procédures, sauvegardes et réponse à incident |
| Conformité | 10 % | Clauses RGPD, exigences sectorielles et documentation |
| Références | 10 % | Clients comparables et retours vérifiables |
| Coût total | 10 % | Inclusions, exclusions et prestations variables |
| Évolutivité et réversibilité | 10 % | Roadmap, transition et restitution des données |
Ces pondérations sont un point de départ, pas une règle universelle. Une entreprise réglementée pourra augmenter le poids de la conformité et de la sécurité, tandis qu’une organisation multi-sites pourra donner davantage d’importance à la couverture géographique et à la continuité du support.
Attribuez une note identique à chaque prestataire, par exemple de 0 à 5, puis justifiez chaque score par une pièce ou une réponse précise. Ajoutez des critères éliminatoires lorsque cela est nécessaire, notamment l’absence de sauvegarde testée, de clause de réversibilité ou d’engagement de service suffisamment clair.
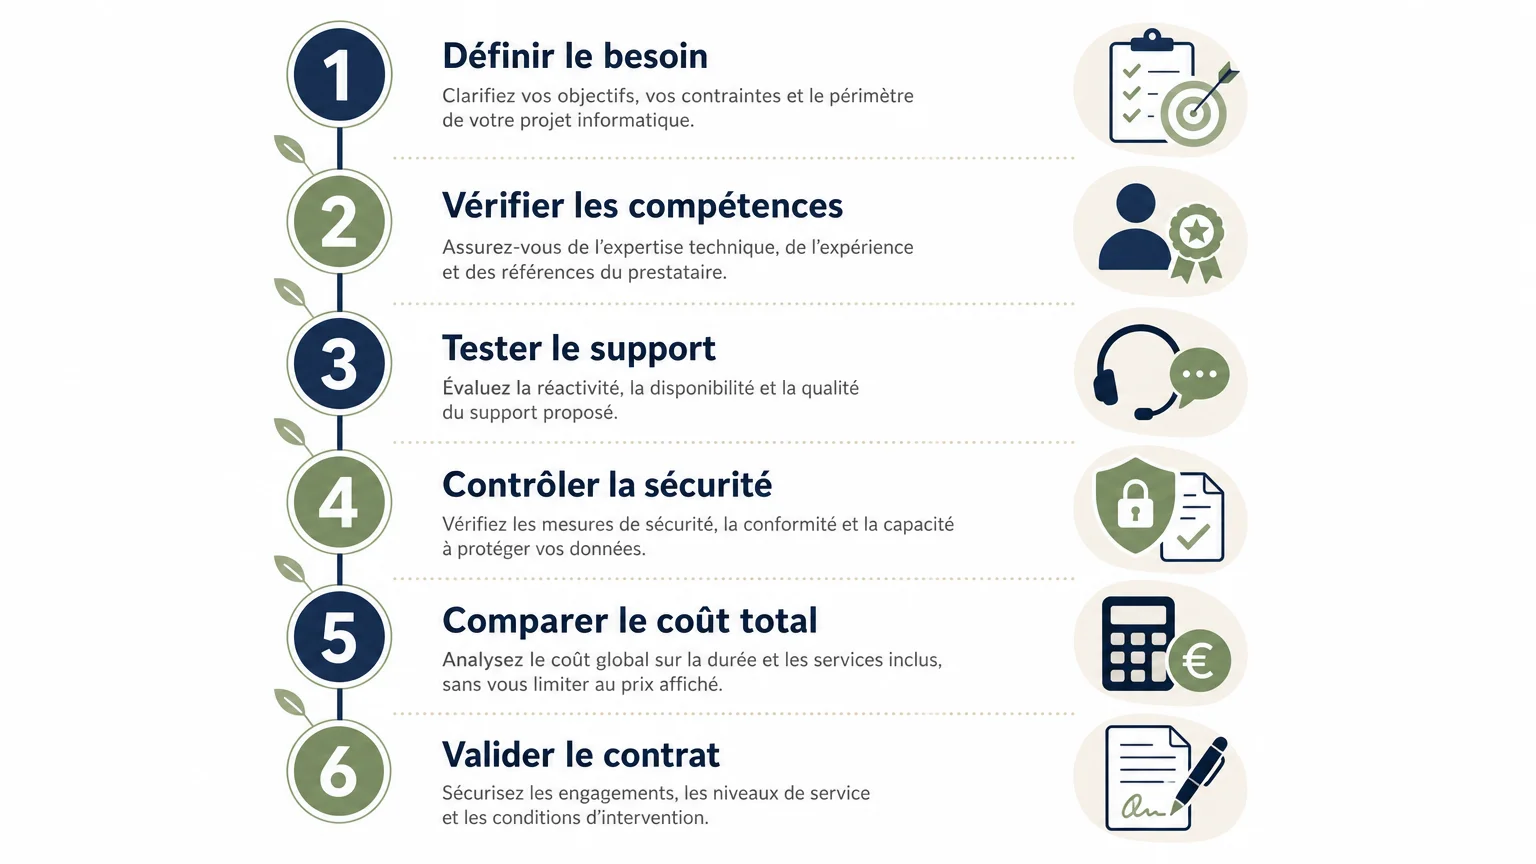
Terminez par une réunion de décision réunissant les personnes concernées, par exemple la direction, le responsable financier, le référent métier et le responsable informatique. Le choix final doit tenir compte du score, mais aussi des risques résiduels, de la qualité de la relation et de la capacité du prestataire à accompagner votre organisation dans le temps.
Une évaluation fondée sur des preuves
Évaluer un prestataire informatique revient à vérifier l’adéquation entre une offre et votre réalité opérationnelle. Le bon choix repose sur un périmètre explicite, des compétences démontrées, des engagements mesurables, une sécurité documentée, un coût lisible et une réversibilité organisée. En France, les enjeux liés aux données personnelles, à la cybersécurité et aux chaînes de sous-traitance renforcent l’intérêt d’une sélection structurée. Prenez le temps de comparer les mêmes critères, d’appeler des références et de faire préciser chaque exclusion avant de signer.
Faites le point sur votre organisation informatique
Lorsque le périmètre de votre système d’information reste difficile à formaliser, un audit initial peut aider à hiérarchiser les risques, les besoins de support et les projets d’évolution. Nous accompagnons les entreprises, PME, associations et organisations multi-sites avec des prestations ponctuelles ou récurrentes, sur site et en télémaintenance.
Notre offre associe audit et conseil, gestion de parc, support utilisateur, cybersécurité, Microsoft 365, conformité, migrations et équipements informatiques. Les besoins, le niveau de service et le budget sont cadrés dans un cahier des charges et une proposition commerciale. Pour échanger sur votre situation, contactez notre équipe au sujet de votre prestataire informatique.
Questions fréquemment posées
Quels sont les principaux critères d’évaluation d’un prestataire informatique ?
Les critères essentiels sont l’adéquation au périmètre, les compétences, la réactivité du support, la sécurité, la conformité, les références, le coût total et la réversibilité. Leur importance doit être adaptée à votre activité et à votre niveau de risque.
Faut-il choisir un prestataire local ?
La proximité est utile lorsqu’une intervention physique, une présence régulière ou une bonne connaissance de plusieurs sites est nécessaire. Elle ne remplace toutefois pas les compétences techniques, la capacité de télémaintenance et la formalisation des engagements.
Comment comparer deux devis informatiques ?
Comparez un périmètre identique, les services inclus, les exclusions, les délais de support, les prestations hors forfait et les conditions de résiliation. Le prix mensuel seul ne permet pas d’estimer correctement le coût total.
Que faut-il vérifier concernant le RGPD ?
Vérifiez si le prestataire traite des données personnelles pour votre compte, quelles données sont concernées, où elles sont stockées et comment les accès sont contrôlés. Le contrat doit préciser les instructions, les responsabilités, les mesures de sécurité et les conditions de sous-traitance ultérieure.
Un audit des besoins est-il utile avant de choisir ?
Oui, il permet de documenter l’existant, de hiérarchiser les risques et de construire un cahier des charges comparable entre plusieurs prestataires. Nous proposons un audit des besoins gratuit, dont le contenu et les livrables sont à préciser selon votre organisation.

