Résumé : L’hameçonnage consiste à usurper l’identité d’un tiers de confiance pour voler des données, des accès ou de l’argent. Pour s’en protéger, il faut vérifier l’expéditeur, éviter les liens inattendus, activer l’authentification multifacteur et signaler rapidement tout message suspect.
Un message semble venir de votre banque, d’un fournisseur ou d’un collègue, mais vous demande une action urgente. Un simple clic peut alors conduire à une fausse page de connexion, à une pièce jointe malveillante ou à une fraude au virement. Pour renforcer la sécurité des postes et des comptes, notre protection contre l’hameçonnage et les menaces en ligne s’intègre dans une approche globale adaptée aux organisations professionnelles.
En France, l’hameçonnage ne se limite plus aux courriels mal rédigés. Les campagnes utilisent aussi les SMS, les appels téléphoniques, les messageries instantanées et des scénarios personnalisés qui reprennent le contexte réel d’une entreprise. La vigilance humaine reste donc nécessaire, mais elle doit être soutenue par des mesures techniques, des procédures internes et une réaction rapide en cas d’exposition.
Qu’est-ce que l’hameçonnage et pourquoi fonctionne-t-il ?
L’hameçonnage, aussi appelé phishing, est une technique de fraude qui consiste à se faire passer pour une personne ou une organisation légitime. L’objectif est d’obtenir des informations sensibles, comme un identifiant, un mot de passe, des coordonnées bancaires ou des données personnelles. Le message peut également inciter la victime à installer un logiciel malveillant, à ouvrir un document piégé ou à effectuer un paiement.
Le mécanisme repose généralement sur deux leviers. Le premier est l’usurpation, avec un logo, une adresse, une signature ou un ton qui imitent un interlocuteur connu. Le second est la pression, souvent créée par une urgence artificielle, une menace de blocage, une facture impayée, un remboursement ou une demande confidentielle de la direction.
Cette manipulation explique pourquoi une personne expérimentée peut elle aussi se faire piéger. Le message arrive au moment où le destinataire attend réellement un colis, traite une facture ou utilise un service professionnel. Le contexte paraît cohérent, l’action demandée semble simple et la vérification est repoussée à plus tard.
Quels signes permettent de reconnaître un message frauduleux ?
Un message isolé ne présente pas toujours une anomalie évidente. Il faut donc examiner plusieurs indices avant d’agir, surtout lorsqu’une demande concerne des informations confidentielles, un paiement ou une connexion.
- Une urgence inhabituelle, avec une obligation d’agir immédiatement ou une menace de suspension.
- Une adresse d’expéditeur incohérente, proche d’un domaine connu mais comportant une faute, une extension inattendue ou une variation subtile.
- Un lien trompeur, dont l’adresse réelle ne correspond pas au site annoncé dans le message.
- Une pièce jointe inattendue, notamment une facture, un formulaire ou un document qui demande d’activer des fonctions inhabituelles.
- Une demande confidentielle, comme un changement de coordonnées bancaires, un transfert urgent ou la communication d’un code de sécurité.
- Un ton ou une signature inhabituels, même si le nom affiché semble appartenir à un collègue ou à un partenaire.
Les fautes d’orthographe restent un indice, mais leur absence ne garantit rien. Les fraudeurs peuvent désormais produire des messages fluides et très personnalisés. Selon le rapport 2026 de Cybermalveillance.gouv.fr consacré aux faits observés en 2025, l’hameçonnage figurait au premier rang des menaces et représentait environ un tiers des demandes d’assistance tous publics confondus.
Le bon réflexe consiste à ne pas répondre au message et à ne pas utiliser ses coordonnées. Ouvrez un nouvel onglet, saisissez vous-même l’adresse officielle du service concerné ou utilisez un favori déjà enregistré. Pour une demande interne, contactez le collègue ou le dirigeant par un autre canal avant toute action.
Quelles sont les principales formes d’hameçonnage ?
Le canal utilisé change la manière de détecter la fraude, mais l’objectif reste similaire, obtenir une information ou provoquer une action. Les organisations doivent donc sensibiliser leurs équipes à plusieurs scénarios, et pas uniquement aux courriels.
Le phishing par courriel
Le courriel reste très utilisé pour diffuser des liens de connexion, des pièces jointes malveillantes ou de fausses factures. Il peut viser un grand nombre de destinataires ou reprendre l’identité d’un service informatique, d’un fournisseur ou d’une administration.
Le smishing par SMS
Le smishing exploite la brièveté et l’immédiateté des SMS. Les scénarios fréquents concernent un colis, une opposition bancaire, un paiement à confirmer ou une mise à jour de compte. Le petit écran rend parfois l’adresse du lien moins visible et favorise une réaction rapide.
Le vishing par téléphone
Le vishing repose sur un appel téléphonique. L’interlocuteur se présente comme un conseiller bancaire, un technicien, un fournisseur ou un responsable de l’entreprise. Il peut demander un code, une validation sur smartphone ou l’installation d’un outil d’assistance à distance.
L’hameçonnage ciblé et la compromission de messagerie
L’hameçonnage ciblé s’appuie sur des informations disponibles publiquement ou déjà connues de l’attaquant. Le message mentionne un projet réel, un client, une réunion ou une facture afin de paraître crédible. Dans une compromission de messagerie professionnelle, le compte d’un collaborateur peut ensuite être utilisé pour contacter ses collègues et contourner leur méfiance.
Comment protéger une organisation contre l’hameçonnage ?
Une protection efficace associe plusieurs niveaux de défense. Le premier consiste à réduire les occasions de fraude, avec des comptes correctement configurés, des mises à jour régulières, une authentification multifacteur et des droits d’accès limités au nécessaire.
Le deuxième niveau concerne la messagerie et les terminaux. Les filtres anti-spam, l’analyse des pièces jointes, la protection des navigateurs et la surveillance des postes peuvent bloquer une partie des menaces. Ces outils ne remplacent toutefois pas la vérification humaine, notamment face à une demande de paiement ou à un message provenant d’un compte légitime compromis.
Le troisième niveau est organisationnel. Chaque collaborateur doit savoir à qui transmettre un message douteux, quelles demandes nécessitent une double validation et comment interrompre une procédure suspecte sans craindre d’être sanctionné. Pour identifier les failles avant un incident, notre audit de cybersécurité pour identifier les risques d’hameçonnage peut aider à examiner les pratiques, les accès et les procédures de l’organisation.
Les règles doivent être particulièrement claires pour les équipes comptables, les ressources humaines, les achats et la direction. Un changement de RIB, un virement exceptionnel ou une demande de données sensibles doivent être vérifiés par un second canal, même lorsque le message semble provenir d’un interlocuteur habituel.
Que faire après un clic ou une divulgation de données ?
Un clic ne signifie pas nécessairement qu’un compte est compromis, mais il doit déclencher une réaction méthodique. Ne poursuivez pas la navigation, ne saisissez aucune information supplémentaire et ne téléchargez pas le fichier demandé. Si une pièce jointe a été ouverte, prévenez rapidement le support informatique afin que le poste puisse être vérifié.
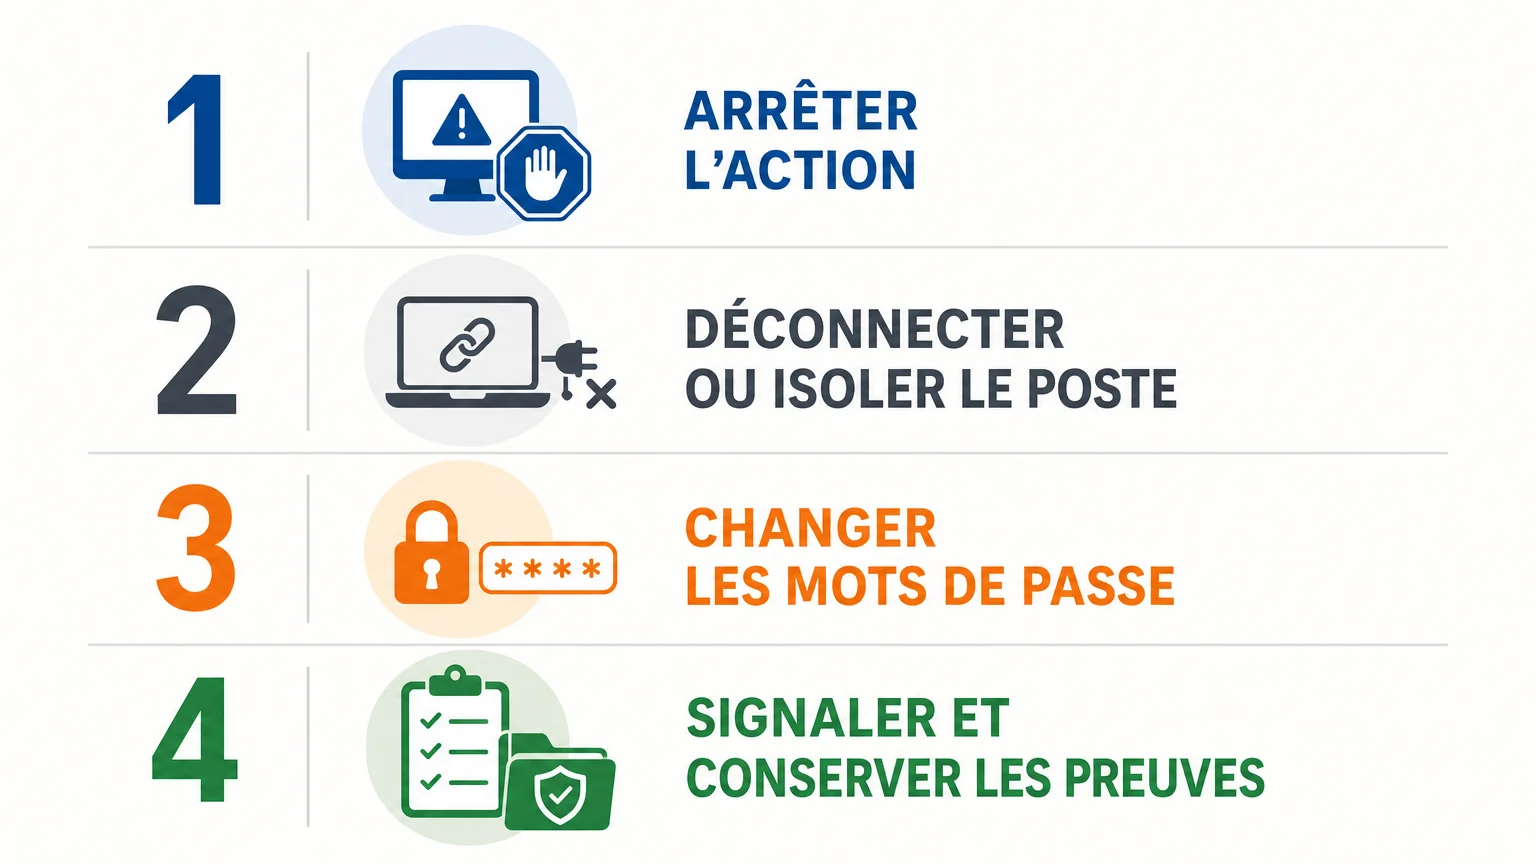
- Interrompez l’action et fermez la page ou le document suspect.
- Prévenez le support ou le responsable désigné, surtout si l’appareil est professionnel.
- Changez les mots de passe du compte concerné et de tout service où le même mot de passe était utilisé.
- Activez ou renforcez la double authentification lorsque le service le permet.
- Conservez les preuves, notamment le courriel, le numéro de téléphone, l’adresse du site et les captures d’écran.
Si des coordonnées bancaires ont été communiquées ou si une opération frauduleuse apparaît, contactez immédiatement la banque. Lorsqu’un compte professionnel est concerné, il faut aussi examiner les connexions récentes, les règles de transfert automatique et les messages envoyés depuis la boîte compromise.
Un hameçonnage peut également constituer une porte d’entrée vers un logiciel malveillant ou un rançongiciel. Dans ce cas, nos mesures de sécurité contre les ransomwares et l’hameçonnage permettent de replacer la réaction à l’incident dans une stratégie plus large de protection et de continuité d’activité.
Comment signaler un hameçonnage en France ?
Le signalement dépend du canal utilisé. Pour un courriel suspect, conservez le message original et utilisez le dispositif de signalement adapté. Pour un SMS ou un appel indésirable, notez le numéro, l’heure et le contenu du message, sans rappeler le numéro fourni par l’interlocuteur.
Le Service Public rappelle que les victimes peuvent conserver le message, l’adresse du site frauduleux, le numéro utilisé et les captures d’écran. Un site de phishing peut être signalé à la plateforme spécialisée, tandis qu’un SMS ou un appel suspect peut être transmis au 33700. En cas de préjudice, un dépôt de plainte reste possible auprès d’un commissariat, d’une brigade de gendarmerie ou du procureur de la République.
Un signalement n’est pas une plainte. Il sert à transmettre une information aux acteurs capables de bloquer un numéro, un domaine ou une campagne. La plainte permet, de son côté, de déclarer officiellement le préjudice et de conserver une trace juridique des faits.
Pourquoi la sensibilisation doit-elle être régulière ?
Une session ponctuelle ne suffit pas à créer un réflexe durable. Les scénarios évoluent, les collaborateurs changent de poste et les outils de travail se diversifient. La sensibilisation doit donc revenir régulièrement sous la forme de rappels courts, d’exemples concrets, de procédures simples et d’exercices encadrés.
Les exercices de simulation peuvent aider à observer les comportements, à condition d’être menés dans une logique pédagogique et non punitive. L’objectif est d’apprendre à repérer les signaux, à signaler rapidement et à comprendre les conséquences possibles d’un clic, sans exposer les collaborateurs ni publier de classement individuel.
Les chiffres disponibles pour 2025 illustrent l’enjeu pour les entreprises françaises. France Num rapporte que les hameçonnages réussis et les violations de données représentaient 6,6 % des demandes d’assistance, en hausse de 40 %, tandis que les demandes liées au piratage informatique augmentaient de 112 %.
Nous pouvons intégrer la sensibilisation dans une démarche plus globale, avec un audit des pratiques, une protection des terminaux, un accompagnement des utilisateurs et des procédures adaptées aux contraintes RGPD et NIS2. Pour les structures qui ne disposent pas d’une équipe informatique dédiée, un interlocuteur technique capable d’intervenir à distance ou sur site facilite la continuité entre prévention et réaction.
Retenir les bons réflexes face à l’hameçonnage
L’hameçonnage exploite moins une faiblesse technique qu’un moment d’inattention, une demande crédible ou une pression inhabituelle. Vérifier l’expéditeur, contrôler l’adresse réelle d’un lien, refuser les demandes confidentielles par un canal non prévu et confirmer les paiements sensibles par un second moyen sont des réflexes essentiels. En cas de clic, la rapidité de l’alerte, du changement de mot de passe et de l’isolement du poste peut limiter les conséquences. Pour une organisation, ces gestes doivent être complétés par des protections techniques, une procédure d’incident et une sensibilisation régulière.
Renforcer la protection de votre entreprise
La prévention de l’hameçonnage demande une coordination entre les utilisateurs, les outils et les procédures internes. Elle devient plus simple à piloter lorsque l’organisation dispose d’un accompagnement capable de relier cybersécurité, support technique, gestion du parc et conformité.
Nous analysons votre environnement, vos usages et vos contraintes afin de proposer des solutions de cybersécurité adaptées à votre organisation. Notre accompagnement peut associer audit, cyber sensibilisation, protection des postes, support à distance ou sur site et suivi dans la durée.
Questions fréquemment posées
Quelle est la différence entre phishing, smishing et vishing ?
Le phishing utilise principalement le courriel, le smishing passe par SMS et le vishing repose sur un appel téléphonique. Dans les trois cas, l’attaquant usurpe une identité afin d’obtenir des informations ou de provoquer une action.
Comment vérifier un lien sans prendre de risque ?
Sur un ordinateur, placez le curseur sur le lien sans cliquer afin d’afficher son adresse réelle. Le plus sûr reste de saisir vous-même l’adresse officielle dans le navigateur ou d’utiliser un favori connu.
Que faire si j’ai communiqué mon mot de passe ?
Changez immédiatement le mot de passe sur le service concerné et partout où il a été réutilisé. Prévenez votre support informatique, activez l’authentification multifacteur et vérifiez les activités inhabituelles sur le compte.
Une entreprise peut-elle être protégée uniquement par un antivirus ?
Non, un antivirus ne suffit pas à bloquer les manipulations qui poussent un utilisateur à divulguer lui-même une information. Une protection efficace combine messagerie sécurisée, authentification multifacteur, sauvegardes, procédures et sensibilisation des collaborateurs.
Comment Weba Infogérance peut-elle accompagner une PME ?
Nous pouvons intervenir sur l’audit des risques, la protection des terminaux, la cyber sensibilisation, le support utilisateur et la réaction après une cyberattaque. Le périmètre est défini selon l’infrastructure, les usages, les contraintes réglementaires et le budget de l’organisation.

